
本記事は、2026年10月30日時点で公開されている資料をもとにした一般的な観点の整理です。法令やガイドラインの解釈、個別の手続でのレベルの判定は、各自治体の情報セキュリティと個人情報保護の所管部門、システムを提供する事業者、必要に応じて専門家に確認してください。ガイドラインや解説書は改訂が続くため、実際の作業の時点で最新の版を確認してください。
保証レベルとは何か|身元確認と当人認証
DS-511 の正式な名称は「行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン」です。2025年9月30日にデジタル社会推進会議幹事会が決定し、2019年の「DS-500 行政手続におけるオンラインによる本人確認の手法に関するガイドライン」を全面改定して、文書番号を DS-500 から DS-511 に変えたものです。検索すると旧 DS-500 の解説も出てくるため、参照する資料の版を確かめてください。
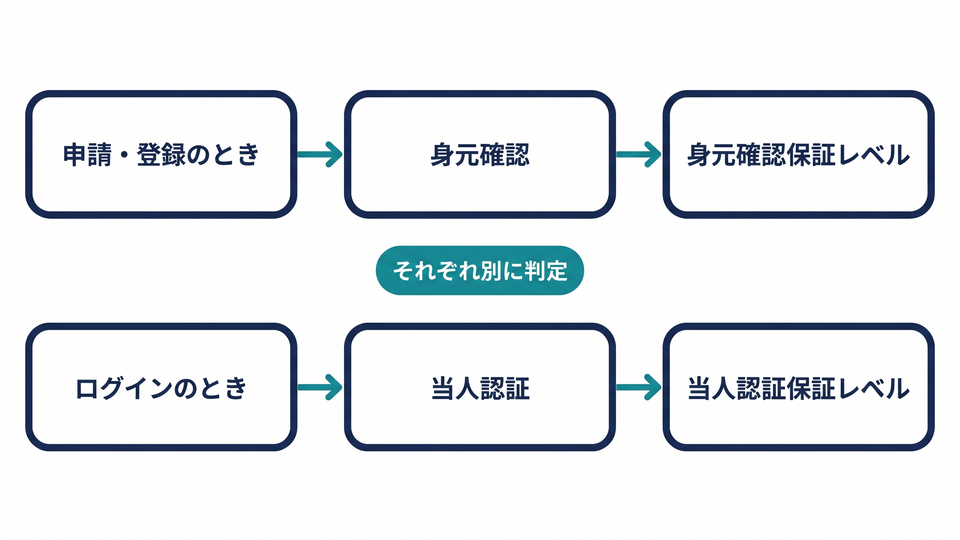
DS-511 は、本人確認を次の 3 つの要素に分解して説明しています(定義は DS-511 表 1-1・表 2-1 のとおり)。
表は横にスクロールできます
| 要素 | DS-511 の定義 | 手続の中で行う場面の例(本記事の整理) |
|---|---|---|
| 身元確認(Identity Proofing) | 申請者を一意に識別するとともに、その実在性を確認すること。収集した属性情報が真正かつ申請者自身のものであることを本人確認書類により検証し、実在かつ生存する人物であることを確認する | 申請や利用者登録のとき |
| 当人認証(Authentication) | 申請者の当人性を確認すること。手続を利用しようとする者が、身元確認時に登録された者と同一の人物であることを、紐づけて登録した認証器等を用いて確認する | ログインのとき |
| フェデレーション(Federation) | 身元確認や当人認証を、他者に依拠して実現すること。信頼できる ID プロバイダと連携し、その結果に関する情報を入手する | 他のサービスの ID で入るとき |
保証レベルの対象になるのは、このうち身元確認と当人認証です。フェデレーションについては、住民向けの ID 連携の観点から「自治体の OpenID Connect による SSO 入門」で整理しているため、本記事では扱いません。
3 段階のレベルで、何が求められるか
DS-511 は、レベルごとに「リスクの影響度」と「対策基準」を対応させています。レベルの数字が大きいほど、厳格な対策が求められます。
身元確認保証レベル
表は横にスクロールできます
| レベル | 対象となる影響度 | 本人確認書類の検証手法 | 申請者の検証手法 |
|---|---|---|---|
| レベル 3 | 高位 | 電子的な複製が困難な本人確認書類を用いた「デジタル署名の検証」 | 対面での容貌確認/非対面での容貌確認/暗証番号等による検証 |
| レベル 2 | 中位 | デジタル署名の検証/信頼できる情報源への照会/対面での物理的検査 | 対面での容貌確認/非対面での容貌確認/暗証番号等による検証 |
| レベル 1 | 低位 | レベル 2 の手法か、非対面での物理的検査のいずれか(選べる手法が広がる) | レベル 2 の手法か、住所への到達確認による検証のいずれか(選べる手法が広がる) |
属性情報の収集手法は、レベル 3 では「電子的な読取り」または「ID プロバイダからの情報取得」とされ、レベル 2 と 1 では任意です。なお、暗証番号等による検証と住所への到達確認による検証は、本人確認書類の貸し借りを検知できない手法であると、DS-511 は注記しています。
当人認証保証レベル
表は横にスクロールできます
| レベル | 対象となる影響度 | 認証の方式 | 備えるべき脅威への耐性 |
|---|---|---|---|
| レベル 3 | 高位 | 多要素認証。うち一要素は「公開鍵認証」 | フィッシング攻撃への耐性(全ての利用者)、およびレベル 2 で求められる耐性 |
| レベル 2 | 中位 | 多要素認証 | フィッシング攻撃への耐性(希望する利用者が選択できればよい)、暗号鍵の不正な取り出し・複製への耐性(公開鍵認証を用いる場合)、およびレベル 1 で求められる耐性 |
| レベル 1 | 低位 | 単要素認証または多要素認証 | オンライン上でのパスワードの推測への耐性、盗聴・リプレイ攻撃への耐性 |
DS-511 は、これらの対策基準を「あくまで基準」とし、同等の脅威耐性を確保できるなら他の手法で代替してよい、としています。DS-511 の第 3 章に、各手法の説明と脅威の一覧があります。
保証レベルを決める 6 つの手順
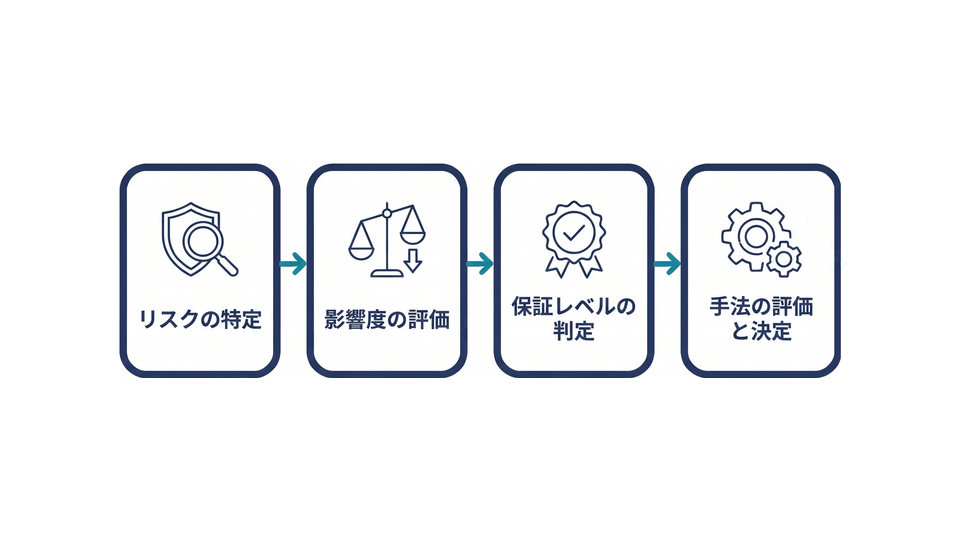
DS-511 の第 4 章「本人確認手法の検討方法」は、検討を「対象手続の保証レベルの判定」「本人確認手法の評価と決定」「継続的な評価と改善」の順に行い、各プロセスの検討結果を文書化して管理するよう求めています。本記事では、これを 6 つの手順に分けて見ます。
手順 1 手続の前提情報を整理する
リスクを正確に特定するには、手続そのものの整理が先に必要です。DS-511 の解説書(DS-512、2026年2月24日、デジタル庁)は、整理しておく前提情報の例として、手続の名称と目的、根拠法令等、申請者・利用者の属性、業務の関係者と業務フロー、申請者から収集する情報、システムの機能一覧、システム利用者とアクセス権限、他システムとの連携、根拠法令等による本人確認の制約(電子署名の要否、受け入れなければならない本人確認書類の種類、採用できる手法の指定など)を挙げています。
手順 2 リスクケースを特定する
次に、本人確認が破られたときの典型的な場面を「リスクケース」として定め、そのとき誰にどのような悪影響が出るかを書き出します。DS-511 表 4-2 は、代表的なリスクケースを次の 4 つ示しています。実際には、手続に応じて追加や削除を行います。
- 身元確認 — 実在する人物になりすました申請や登録/実在しない架空の人物になりすました申請や登録
- 当人認証 — 登録済みの利用者に対する不正アクセス/フィッシングサイトに対するパスワードや個人情報の入力
手順 3 影響度を「高位」「中位」「低位」で評価する
特定したリスクごとに、顕在化したときの影響度を「高位」「中位」「低位」の 3 段階で評価し、最も高い影響度を「対象手続における総合的な影響度」とします。DS-511 表 4-3 の評価基準は次のとおりです。
表は横にスクロールできます
| 観点 | 影響度 | 評価の基準(DS-511 表 4-3) |
|---|---|---|
| 手続等によって得られる権利権益等の侵害 | 高位 | 特定の利用者や関係者が、本来有する権利権益を長期間にわたって行使又は享受できなくなるなど、深刻かつ長期的な影響を受ける |
| 中位 | 本来有する権利利益を一時的に行使又は享受できなくなるが、短期間での回復や復旧ができる | |
| 低位 | 権利権益は侵害しないが、一時的な不便等の影響を与える | |
| プライバシーの重大な侵害 | 高位 | 要配慮個人情報が漏えいするなど、容易には回復できないプライバシー面の影響を受ける |
| 犯罪や攻撃への悪用 | 高位 | なりすましや不正アクセスの結果が、犯罪や他の行政サービス・民間サービスへの攻撃に悪用される |
身元確認と当人認証で影響度が異なる場合は、それぞれ個別に判定します。DS-512 は、その例として、申請のたびに身元確認を求め、ログインだけでは申請状況などしか見られない仕組みを挙げています。この場合、身元確認が破られると「他人になりすました不正な申請」につながりますが、当人認証が破られても影響は「申請状況の不正な閲覧」などに限られるため、レベルが異なる可能性があります。
手順 4 保証レベルを判定する
影響度とレベルの対応は、DS-511 表 4-4 で決まっています。
表は横にスクロールできます
| 影響度 | 身元確認保証レベル | 当人認証保証レベル |
|---|---|---|
| 高位 | レベル 3 | レベル 3 |
| 中位 | レベル 2 | レベル 2 |
| 低位 | レベル 1 | レベル 1 |
「高位」が 1 つでもあればレベル 3、「高位」がなく「中位」が 1 つでもあればレベル 2、というように、最も高い影響度に合わせます(DS-512)。また、DS-511 が想定する影響の範囲は、攻撃を受けた特定の利用者やアカウントです。影響が多数の利用者や関係者に及ぶ場合は、「高位」より更に高次のものとして扱い、レベル 3 より高次の対策を、個別のリスク分析で検討するよう求めています。たとえば、多数の住民の情報を扱える管理者のアカウントは、この観点で別に検討することになります(本記事の例)。
手続とレベルの例
国の資料は、手続の種類ごとのレベルを一覧にしてはいません。以下は、DS-511 の評価基準を当てはめた本記事による例です。実際の判定は、各手続のリスク分析で行います。
表は横にスクロールできます
| 手続の例 | なりすまされたときの影響(本記事の想定) | 身元確認(例) | 当人認証(例) |
|---|---|---|---|
| 利用者登録だけで、施設の空き状況や自分の予約を確認できるサービス | 見られるのは氏名や予約状況にとどまり、被害者はパスワードの再設定程度で回復できる想定 | 低位 → レベル 1 | 低位 → レベル 1 |
| 公共施設の利用料の減免の申請 | 減免を不正に受けられ、被害者が資格を一時的に使えなくなるが、短期間で回復できる想定 | 中位 → レベル 2 | 中位 → レベル 2 |
| 給付金・助成金の申請(口座への振込) | 不正に支給されると自治体に金銭の被害が出て、被害者の支給が長期にわたり遅れるおそれがある。ログインで見られるのは申請状況のみで、申請のたびに身元確認する設計を想定 | 高位 → レベル 3 | 低位 → レベル 1 |
| 住民票の写し・税証明などの証明書の交付申請 | 発行された証明書が、民間サービスへのなりすましに悪用されるおそれがある | 高位 → レベル 3 | 高位 → レベル 3 |
| 病歴など要配慮個人情報を含む記録の閲覧 | 不正アクセスで要配慮個人情報が漏えいし、回復が難しい | 高位 → レベル 3 | 高位 → レベル 3 |
3 行目の給付金の例は、DS-512 が示す架空の手続の検討例(給付金の不正支給と、ログイン後の閲覧範囲が限られる場合)の考え方に沿っています。なお、DS-511 には、身元確認をまったく行わない場合のレベルの定義はありません。「利用者登録だけで使えるサービス」でも、身元確認を行うのであれば、レベル 1 の手法から検討することになります。
手順 5 手法を選び、5 つの観点で評価する
レベルが決まったら、採用候補の手法を選びます。DS-511 は、手法の評価を次の 5 つの観点で行うよう求めています。
- 事業目的の遂行 — 本人確認が障壁となって、手続の目的が阻害されないか。災害時の緊急性の高い手続で、必要以上に厳格な手法を求めると、申請の妨げになりうる
- 公平性 — スマートフォンの所持のみを前提とする手法は、所有しない人に使いにくい。窓口への来訪が必須だと、遠い人に不利になる。代替や追加の手段、例外措置をあわせて検討する
- プライバシー — 本人確認に不必要な情報を取得したり、収集した情報を二次利用したりしないか
- アクセシビリティ及びユーザビリティ — 障害の有無にかかわらず使えるか、使いやすいか
- セキュリティ — 求めるレベルに合う手法か。必要以上の強度を持つ過剰な手法になっていないか、耐性のない脅威のリスクを受容できるか
評価の結果に懸念があれば、補完的対策を検討します。DS-511 表 4-6 は、複数の本人確認手法の併用、追加の対策、より高いレベルの手法の採用、より低いレベルの手法の採用を例に挙げています。より低いレベルの手法を採る場合は、本来必要なレベルとの差によるリスクを追加の対策で補うか、受容するかの判断が必要です。
身元確認の手法については、DS-512 が、多くのケースでまずマイナンバーカードの活用を検討することが基本としつつ、マイナンバーカードだけでは事業目的や公平性の面で支障が出る場合は、代替手法の併用を検討するとしています。DS-512 が示す、手法とレベルの関係の例は次のとおりです。
表は横にスクロールできます
| 手法の例 | DS-512 が示すレベル | 設計での留意点(DS-512 より) |
|---|---|---|
| マイナンバーカード(券面事項入力補助 AP、署名用電子証明書)、スマートフォンのマイナンバーカード(属性証明機能、署名用電子証明書) | 身元確認保証レベル 3 | 電子署名は真に必要な場合に限って使う。署名の対象文書がないのに基本 4 情報を取得する目的で署名を求めることは、適切でない。カードの貸し借りの検知が必要なら、容貌確認を組み合わせる |
| IC チップ付きの本人確認書類(運転免許証、パスポート、在留カード、特別永住者証明書) | 身元確認保証レベル 3 | 券面の記載事項を電子データとして読み取り、デジタル署名で検証できることが条件 |
| 顔写真付きの本人確認書類(対面) | 身元確認保証レベル 2 | 書類の偽造・改ざんを物理的に検査する必要があるため、窓口等の対面が前提 |
| 本人確認書類の郵送+住所への到達確認 | 身元確認保証レベル 1 | 郵送だけでは申請者の検証に当たる工程がなく、レベル 1 にも満たない |
| マイナンバーカードの利用者証明用電子証明書(実物、スマートフォン) | 当人認証保証レベル 3 | 適切なフィッシング対策を講じることが前提。対面等の条件下で 2 回目以降の暗証番号の入力を省く「かざし利用」は、単要素の所有物認証となり、レベル 1 |
| パスワード認証 | 当人認証保証レベル 1 | パスワードの使い回しやフィッシングに弱い。求めるレベルを満たすか確認する |
マイナンバーカードの電子証明書には 2 種類あります。総務省の説明では、署名用電子証明書は電子文書を作成・送信するときに使い、利用者証明用電子証明書はサイトなどへのログインに使います。DS-512 は、マイナンバーカードの電子証明書は 15 歳未満には原則として発行されず、交付申請時に電子証明書を不要とした場合は搭載されない、と注記しています。保護者のアカウントに子どもを紐付ける場合の考え方は、「子育て手続きの親子アカウント紐付け」で整理しています。
当人認証でパスワード以外の手法を選ぶ場合の注意点も、DS-511 に書かれています。SMS や電子メールで認証コードを送る方式は、DS-511 表 3-8 では単要素認証に分類され、SIM スワップや携帯電話番号の再割り当て、メールの傍受などのリスクがあるため、採用の前に、それらを受容できるかの個別のリスク評価が必要とされています。マイナアプリの統合と本人確認の関係は、「マイナアプリ統合で、自治体の本人確認はどう変わるか」で整理しています。
手順 6 例外措置を決め、継続して評価する
本人確認書類の紛失や、認証用の機器の故障など、例外のケースにも備えます。DS-511 は、本来の手法と例外措置のレベルに差があると、なりすましの起点に悪用されるおそれがあるため、例外措置の詳細は非公開とすることも検討するよう述べています。アカウントの回復手段も同様で、採用している当人認証と同等以上の強度の手法を選ぶこととされています。
運用を始めた後は、利用者からの問い合わせの履歴、セキュリティの監視で検知したイベントやインシデントの履歴、本人確認に関する脅威の動向などの情報を集め、手法の見直しや追加の対策、担当者への教育・訓練を行います。DS-511 は、この情報収集の仕組みを、システムの要件定義の時点から見込んでおくよう求めています。調達の仕様書にどの観点を書くかは、「自治体の認証基盤 調達チェックリスト」にまとめています。
自治体で使うときの 3 つの注意
- 「準拠」ではなく「参考」と書く — DS-511 の対象は、国の行政機関が提供する行政手続・行政サービスです。自治体の仕様書では、名称、決定日、確認日を添えて「参考にする資料」として書き、自治体が従うべき基準のようには書きません
- 手続の根拠法令や、所管の指示を先に確認する — DS-512 の前提情報にもあるとおり、手続によっては、法令等が本人確認の方法や受け入れる書類を定めていることがあります。その制約を前提に検討します
- 判定の経緯を残す — リスクケース、影響度、判定の理由、採用した手法と補完的対策を文書にしておくと、見直しや、後任への引き継ぎ、事業者への説明に使えます。デジタル庁の標準ガイドラインのページには、DS-512 の参考資料として「本人確認手法の検討用ワークシート」(PDF、Excel)も掲載されています
米国では、NIST(米国国立標準技術研究所)の「Digital Identity Guidelines」SP 800-63-4 の最終版が 2025 年に公表されています。身元確認、当人認証、フェデレーションを扱う点は共通で、DS-512 は、NIST の資料にある身元確認・当人認証・フェデレーションの保証レベル(IAL、AAL、FAL)を、参考情報として紹介しています。NIST の資料は米国政府のサービスが対象です。
認証手段の選び方に同意の観点が絡む場合は、「自治体の住民向けサービスの同意管理」も参照してください。
RinX の場合
当社の自治体向け統合 ID 基盤 RinX(リンクス)が、サービスページで公開している内容のうち、本記事の観点に関わるものは次のとおりです。
- 本人確認の手段 — マイナンバーカードによる本人確認(公的個人認証)、LINE、メールアドレスのログインに対応しています。利用する手段は、自治体ごとにご相談のうえ決定します
- ID 連携 — OpenID Connect によるシングルサインオンに対応しています
- 同意・家族 — 個人情報の利用目的に対する同意の管理と、お子さまのアカウントの紐付けに対応しています
- 住民の利用環境 — マイページは Web ブラウザで利用でき、RinX 専用のアプリは不要です
手続ごとに必要な保証レベルと、それに合う本人確認の手段の組み合わせは、お問い合わせの際にご相談ください。RinX に関する記事は、RinX の記事一覧にまとめています。
まとめ
- DS-511 は、本人確認の確からしさを「保証レベル」で表し、身元確認保証レベルと当人認証保証レベルを、それぞれレベル 1〜3 で定めている
- レベルは「高いほどよい」ものではない。手続ごとに、なりすまされたときの影響度(高位・中位・低位)から判定する
- 身元確認と当人認証は、影響度が異なれば別々のレベルになる。影響が多数の利用者に及ぶ場合は、レベル 3 より高次の検討が要る
- レベルを決めたら、事業目的の遂行、公平性、プライバシー、アクセシビリティ及びユーザビリティ、セキュリティの 5 つの観点で手法を評価し、補完的対策と例外措置を決める
- DS-511 は国の行政機関向けで、自治体には参考。版と確認日を添えて「参考にする資料」として扱い、判定の経緯を文書に残す
RinX の機能・導入の流れ・費用の考え方は、サービスページで確認できます。
よくある質問
Q1. DS-511 は、自治体にも適用されますか?
DS-511 の適用対象は、国の行政機関が提供する行政手続・行政サービスです。自治体には直接適用されません。ただし、リスクの評価と保証レベルの判定の考え方は、自治体が住民向けの手続を設計するときの参考にできます。手続の根拠法令等が本人確認の方法を定めている場合は、その定めに従います。
Q2. 保証レベルは、高いほうが安全で良いのですか?
DS-511 は、そうではないと述べています。必要以上に厳格な手法は、プライバシーの面で望ましくなく、利用の制約によって手続の目的や公平性を損なうおそれがあります。手続のリスクに応じた「適切な保証レベル」を選ぶことが目的です。
Q3. 身元確認と当人認証は、同じレベルにそろえる必要がありますか?
そろえる必要はありません。DS-511 は、身元確認と当人認証でリスクの影響度が異なる場合は、それぞれ個別に判定し、異なるレベルになりうるとしています。反対に、身元確認と当人認証で利用者ができる手続や見られる情報に差がなければ、影響度も同等になり、レベルも同じになると考えられます(DS-512)。
Q4. マイナンバーカードを使えば、どのレベルになりますか?
DS-512 は、マイナンバーカードの券面事項入力補助 AP や署名用電子証明書を適切に用いることで、身元確認保証レベル 3 を実現できるとしています。また、利用者証明用電子証明書は、適切なフィッシング対策を講じることで、当人認証保証レベル 3 を実現できるとしています。実装によって結果が変わるため、採用する方式ごとに確認が必要です。
Q5. SMS や電子メールの認証コードで、ログインさせてもよいですか?
DS-511 は、SMS や電子メールで認証コードを送る方式を単要素認証に分類しています。レベル 2 以上では多要素認証が必須です。また、SIM スワップや携帯電話番号の再割り当て、メールの傍受などのリスクがあるため、採用に当たって、リスクを受容できるかの個別のリスク評価が必要としています。
Q6. レベルの判定結果は、文書にしておくべきですか?
DS-511 は、各プロセスの検討結果を文書化して管理し、継続的な評価と改善に活用するよう求めています。自治体でも、リスクケース、影響度、判定の理由、採用した手法と補完的対策、例外措置を文書にしておくと、見直しや引き継ぎに使えます。
出典・参考資料
いずれも2026年10月30日に内容を確認しています。
- デジタル社会推進標準ガイドライン DS-511『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン』(2025年9月30日、デジタル社会推進会議幹事会決定)digital.go.jp
- デジタル社会推進実践ガイドブック DS-512『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン 解説書』(2026年2月24日、デジタル庁)digital.go.jp
- デジタル庁『デジタル社会推進標準ガイドライン』(DS-511、DS-512、本人確認手法の検討用ワークシートの掲載ページ)digital.go.jp
- NIST『SP 800-63-4 Digital Identity Guidelines』csrc.nist.gov
- 総務省『マイナンバー制度とマイナンバーカード|公的個人認証サービスによる電子証明書』soumu.go.jp
関連記事
関連サービス
RinX(リンクス)
本人確認・マイページ・外部連携をひとつの基盤で提供する、自治体向けの統合 ID 基盤です。