
自治体が決める5つのこと
- 暗証番号を忘れた住民の案内先を、実物のカードとスマートフォンで分ける
- 問い合わせを「サービスのパスワード」「カードの暗証番号」「カードそのもの」に分け、答える先を決める
- 既存のパスワードの再発行と、マイナ認証を使えない住民の手段を、ログインと同じ強さにそろえる
- なりすましへの強さを、保証レベルの言葉で決める
- ログイン後の結び付けと、カード更新時の扱いを決める
1. 暗証番号を忘れた住民は、どこへ案内するか
暗証番号のリセットは、自治体のサービス側ではできません。実物のカードは住民登録のある市区町村の窓口など、スマートフォンのカードはマイナアプリが入口です。サービスの画面やヘルプでは、この2つを分けて案内します。
理由は、利用者証明用の暗証番号(数字4桁)は3回連続、署名用パスワード(英数字6〜16文字)は5回連続で間違えるとロックされ(地方公共団体情報システム機構〔J-LIS〕の案内)、住民がどちらのカードで認証しようとしているかによって操作が変わるためです。
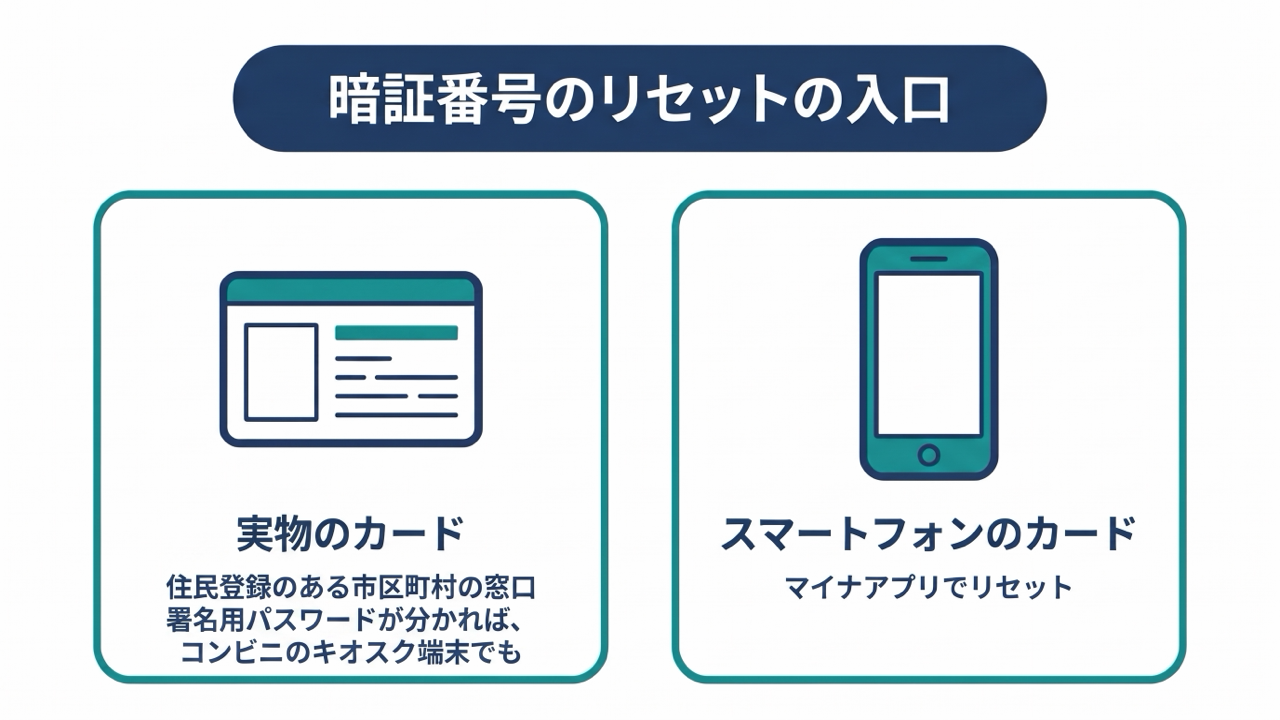
ここで書いた「窓口」は、住民登録のある市区町村の窓口です。他の市区町村の住民がサービスを使う場合、その住民の案内先は自治体の窓口ではありません。サービスの画面に自治体の窓口だけを載せると、他の市区町村の住民を案内できません。
決めることは、ログインの失敗の画面やヘルプに載せる案内を、実物のカードとスマートフォンのカードで分けることと、載せるリンク先(J-LIS、デジタル庁、市区町村の窓口)です。案内の用語(暗証番号・パスワード)は、住民が見る資料にそろえます。
根拠となる資料
実物のカードの案内は次のとおりです(マイナンバーカード総合サイト、J-LIS)。
- 利用者証明用暗証番号を忘れた・3回間違えた:住民登録のある市区町村の窓口で、初期化・再設定します。署名用パスワードが分かる場合は、スマートフォンとコンビニのキオスク端末でも初期化・再設定できます(どちらか一方のみ)。窓口でのロック解除には、顔写真付き公的証明書による本人確認が必要です
- 署名用パスワードを忘れた・5回間違えた:利用者証明用の暗証番号が使える場合は、スマートフォンとキオスク端末で初期化できます。市区町村の窓口でも再設定できます
- 両方わからない:お住まいの市区町村で手続きが必要です
スマートフォンのカードの案内は次のとおりです(デジタル庁のiPhone・Androidの各ページ)。
- 利用者証明用暗証番号がわからない・ロックされた:マイナアプリの「暗証番号・パスワードの変更」から、「覚えていない」を選んでリセットします。スマートフォンのカードの署名用パスワード、または実物のカードの署名用パスワード(実物のカードの読み取りも必要)を入力します
- 必要なパスワードがすべてわからない:先に、実物のカードの署名用パスワードを、コンビニの複合機または住民票のある市区町村の窓口でリセットします。そのあと、スマートフォンのカードの暗証番号をリセットします(デジタル庁『iPhoneのマイナンバーカードの利用者証明用暗証番号』のよくある質問)
- iPhoneのカードが、原因がわからずロックされている:iPhoneにカードを追加したあとに、実物のカードの利用者証明用電子証明書だけが失効すると、iPhoneのカードの暗証番号もロックされます。実物のカードの電子証明書を市区町村の窓口で再発行し、マイナアプリでiPhoneのカードの電子証明書を再発行します
スマートフォンのカードは、PCやタブレットのサービスで認証するとき、暗証番号の入力のかわりに、端末のロック解除のために登録した顔や指紋を使えます。サービスによっては使えない場合があります(デジタル庁)。ただし、スマートフォンのカードにも利用者証明用暗証番号(数字4桁)があり、3回連続で間違えるとロックされます。
2. 問い合わせを「サービスのパスワード」「カードの暗証番号」「カードそのもの」に分け、答える先を決める
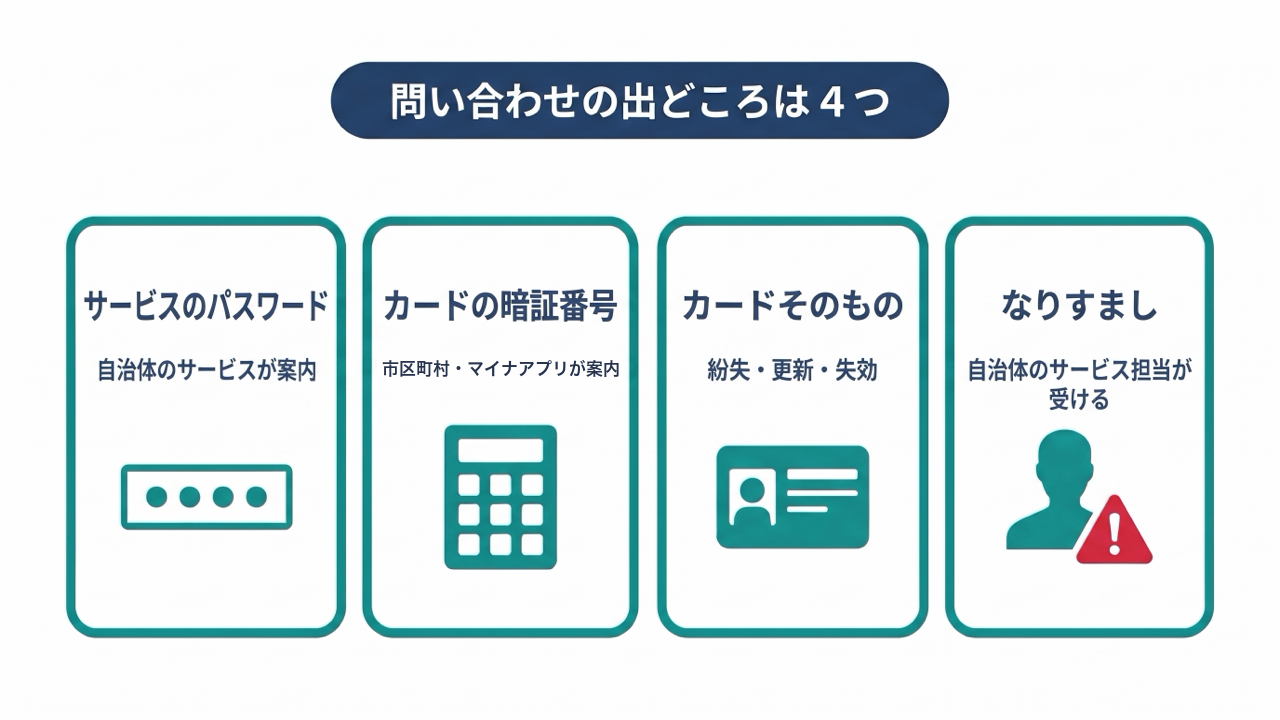
マイナ認証を入れても、住民の「ログインできない」という訴えはなくなりません。訴えの出どころが、自治体のサービスの外にも増えます。サービス担当で完結するのは、サービスのパスワード(住民がサービス側で設定するもの)となりすましの報告です。暗証番号のリセットは、カードの発行元である市区町村や、カードを管理するマイナアプリの手続きです。
決めることは、出どころごとの答える部署と案内文の置き場所です。暗証番号の問い合わせを、サービス担当が受けてから窓口へ回すのか、画面の案内で直接窓口へ向かわせるのかも、ここで決めます。
サービスのパスワードを残したままマイナ認証も追加すると、両方の問い合わせが残ります。サービスのパスワードの再発行がなくなるのは、マイナ認証だけでログインする設計にしたときです。
表は横にスクロールできます
| 出どころ | 住民の言い方の例 | 答える先 |
|---|---|---|
| サービスのパスワード | 「パスワードを忘れた」「ログインできない」 | 自治体のサービス担当・委託先 |
| カードの暗証番号 | 「暗証番号を忘れた」「ロックされた」 | 住民登録のある市区町村の窓口、マイナアプリ(デジタル庁の案内ページ) |
| カードそのもの | 「カードをなくした」「期限が切れた」「更新したらログインできない」 | 市区町村の窓口、マイナンバー総合フリーダイヤル |
| なりすまし(第三者の利用) | 「身に覚えのない予約・申請がある」「他人に使われたかもしれない」 | 自治体のサービス担当(報告者の本人確認の手順を決めておく) |
根拠となる資料
手続きは、出どころごとに次のとおりです。
- サービスのパスワード:サービスごとの再発行です。回復手段は、ログインと同等以上の強さが必要です(国の本人確認のガイドライン、DS-511)
- カードの暗証番号:実物のカードは市区町村の窓口かキオスク端末、スマートフォンのカードはマイナアプリです(項目1)
- カードそのもの:紛失・盗難は、実物のカードも、カードを追加したスマートフォンも、マイナンバー総合フリーダイヤル(24時間365日)で一時利用停止します。電子証明書の更新の有効期間は、発行から5回目の誕生日までです
- なりすまし:利用者からの報告を受けるときは、第三者のなりすましによる攻撃を想定して、報告者の本人確認を行います(国の本人確認のガイドライン)
3. 既存のパスワードの再発行と、マイナ認証を使えない住民の手段を、ログインと同じ強さにそろえる
マイナ認証を導入しても、既存のID・パスワードの利用者は、しばらく残ります。アカウントの回復手段は、採用している当人認証と同等以上の強さにする必要があります(国の本人確認のガイドライン)。再発行の手段が弱いと、そこが攻撃の起点になるためです。
決めることは、既存のパスワードを残す期間の再発行の方法と、その期間のあとの扱いです。再発行を登録メールへのリンク送信にとどめるなら、メールの乗っ取りを受容できるのかを、手続ごとのリスクで判断します。期間のあとにパスワードを廃止するなら、既存の利用者をどう新しいIDに移すかが論点になります。
マイナ認証だけにすると、カードを持たない人や、暗証番号のリセット中の人がログインできなくなります。残す手段は、事業目的の遂行や公平性の観点から必要と判断されるときに併用します(本人確認のガイドラインの解説書)。
ここで決めておきたいのは、パスワード忘れの問い合わせとの関係です。パスワードの再発行を廃止したサービスでは、サービス側の再発行で済ませる道がありません。
決めることは、暗証番号のリセットが終わるまでの間、その住民にどの手段を残すかです。残す手段のアカウント回復も、既存のパスワードの再発行と同じく、ログインと同等以上の強さにそろえます。
根拠となる資料
既存のパスワードの再発行
パスワード認証は、使い回しによる不正アクセスと、偽サイトへ誘導してパスワードを盗むフィッシングに脆弱です(DS-511、DS-512)。「利用者の行動や判断にも依存するため、サービス提供側での根本的な対策が難しい」とされています。保証レベル2以上が必要なシステムでは、パスワードは「もはや採用を検討すべき手法ではない」と書かれています。
DS-511の表3-11とDS-512の解説から、代表的な4つの手段を整理します。
- 身元確認の再実施:初回登録時と同様の身元確認を再度行います。アカウント回復に起因する脆弱性を生みにくい手段です。
- 運用負担と利用者の手間が増え、大量に必要になるとコスト増の原因になります
- マイナンバーカードによる身元確認では、従来より簡便に再実施できる場合があります(DS-512)
- 予備の認証器の登録:複数の認証器を、あらかじめ登録しておきます。
- 利用者が複数の認証器を持つことが前提です
- 追加登録や変更のときは、登録済みの連絡先に通知し、有効になるまでに時間をおくと、乗っ取りのリスクを減らせます(DS-512)
- リカバリーコードの事前発行:登録時に一度だけ、回復用のコードを発行します。
- 攻撃者が能動的に入手できる機会は少ないものの、利用者の保管が必要です
- コードの入力を促すフィッシングメールで盗まれるおそれがあります(DS-512)
- リカバリーコードの必要時発行:求めに応じて、登録されている連絡先(住所、電子メール、携帯電話番号など)にコードを送ります。
- 利用者の保管は不要です
- 連絡先が乗っ取られると、コードも不正に入手され、アカウントが連鎖的に乗っ取られるリスクがあります(DS-512)
DS-512には、パスワード認証について、次のことも書かれています(米国国立標準技術研究所(NIST)の要求事項の抜粋・要約として引用)。
- パスワードを思い出すための「ヒント」や「秘密の質問」は実装してはならない
- 利用者に定期的なパスワードの変更を求めてはならない。ただし、パスワードが侵害された証拠がある場合は変更を求める
DS-512は、マイナンバーカードの利用者証明用電子証明書とパスキーが、アカウント回復の観点で併用できる組み合わせに当たる場合があると注記しています。同程度の認証強度、同時に紛失するリスクが低い、多くの利用者が使える、という条件を満たす例としてです。パスキーは、対応するスマートフォンなどがあれば、カードを持たない人でも使えると書かれています。
マイナ認証を使えない住民
DS-512は、利用者証明用電子証明書で認証する場合に考慮が必要な人を、次のように挙げています。
- マイナンバーカードを保有していない人
- 暗証番号を覚えていない人(ログインできなくなる)
- 紛失中の人
- 電子証明書が搭載されていない人(交付申請時に「電子証明書を不要」とした場合は搭載されない)
- スマートフォンのカードを使う場合は、搭載できるスマートフォンを持っていない人、15歳未満の人(スマートフォンの電子証明書は、15歳未満の人には原則として発行されません。DS-512)
- 実物のカードの読み取りが難しい人(カードの表裏・上下の判別や、スマートフォンを重ねる位置の確認が難しい、上肢に障害がある、など)
DS-512の当人認証手法の選び方では、まずマイナンバーカードまたはパスキーの採用を検討します。事業目的の遂行や公平性の観点から、それ以外の手段が必要と判断される場合に、他の手法を併用するとされています。
4. なりすましへの強さを、保証レベルの言葉で決める
マイナ認証にしても、なりすましが起きなくなるとは言えません。決めることは、手続ごとに求める保証レベルと、そのレベルで許す入口です。パスワードを残すか、マイナ認証のみにするか、かざし利用を認めるかを決めます。
サービスのパスワードとマイナ認証の両方でログインできる設計にすると、入口の強さは弱いほうに引きずられます。また、利用すれば無条件にフィッシング耐性をもつわけではなく、適切な実装が必要です(解説書)。通信相手を相互に確かめる仕組み(mTLS)やドメインの制限など、どの方式で確保するかは、事業者の仕様で確かめます。
利用者証明用電子証明書(実物のカードとスマートフォンのカード)の、脅威ごとの耐性は次のとおりです。
表は横にスクロールできます
| 脅威(ガイドラインの表3-6) | 利用者証明用電子証明書の耐性(解説書の別紙2) |
|---|---|
| オンライン上でのパスワードの推測 | 暗証番号による当人認証はローカルで処理されるため、オンライン上での推測攻撃を受けない |
| 盗聴・リプレイ攻撃 | 通信の暗号化やチャレンジレスポンスなどで対策できる |
| パスワードや認証器の盗用 | 多要素認証のため、単一の要素を盗まれても耐性がある。カードと暗証番号が同時に盗まれた場合の耐性はない |
| フィッシング攻撃 | 通信相手を相互に確かめる仕組み(相互認証)や、スマートフォンのアプリによるアクセス先ドメインの制限などで対策できる |
| 暗号鍵の不正な取り出し・複製 | 実物のカードはICチップの耐タンパ性、スマートフォンのカードは端末の安全な領域への格納による耐性がある |
根拠となる資料
DS-511は、当人認証の主な脅威を5つ挙げています。DS-512は、利用者証明用電子証明書(実物のカードとスマートフォンのカード)について、脅威ごとの耐性を次のように書いています。
保証レベルの位置づけは、DS-511で次のとおりです。
表は横にスクロールできます
| 当人認証保証レベル | 条件 |
|---|---|
| レベル1 | 単要素認証。パスワード認証が該当する |
| レベル2 | 多要素認証が必須。フィッシング耐性をもつ手法を、希望する利用者が選べる |
| レベル3 | 多要素認証が必須で、公開鍵認証を含む。フィッシング耐性をもつ手法を全利用者が使う |
DS-512は、利用者証明用電子証明書は、適切なフィッシング対策を講じることで、レベル3を実現できると書いています。
ほかに注意が必要な点が2つあります。
- かざし利用:対面などの特定の条件で、2回目以降の暗証番号の入力を省く方法です。DS-512は、単要素の所有物認証となり、レベル1に該当すると書いています
- カードの貸し借り:DS-512は、貸し借りが行われると暗証番号や署名用パスワードも共有されうるため、検知できないと書いています。検知が必要な場合は、容貌確認を組み合わせる必要があります(身元確認の説明の中の記載)
5. ログイン後の結び付けと、カード更新時の扱いを決める
カードを更新すると、電子証明書が変わり、更新後に初めてログインした住民をサービス側の利用者情報へ結び付け直す必要が生じます。新旧の電子証明書の紐付サービスを使うか、本人確認をやり直すか、結び付けの変更を登録済みの連絡先に通知するかを、事業者の仕様と合わせて決めます。
問い合わせとの関係で確認したいのは、カードの更新です。電子証明書の有効期間は、年齢を問わず、発行から5回目の誕生日までです。
根拠となる資料
マイナ認証でログインした住民をサービス側の利用者情報と結び付ける手がかりは、デジタル認証サービスの場合、利用者識別子(PPID)です。実装ガイドライン(2026年8月25日更新)は、利用者識別子はサービスごとに異なる値で発行され、そのサービス内で利用者を特定できると書いています。
デジタル庁の自治体向けFAQ(最終更新2026年9月18日)は、新旧電子証明書の紐付サービスがあると書いています。電子証明書が更新され、自治体が知らない電子証明書でのログインがあったとき、利用者の同意を前提に、一代前の電子証明書をJ-LISに問い合わせて同一性を把握するサービスです(平成29年1月から)。
結び付けを追加・変更するときの扱いについて、DS-512は、予備の認証器の登録の説明として、登録済みの連絡先に通知し、変更が有効になるまでに時間をおくと書いています。正規の利用者が気づいて連絡する猶予が生まれ、乗っ取りのリスクを減らせるためです。再結び付けの受付にも、同じ考え方を使えます。
自治体の確認事項チェックリスト
上の5点を、仕様書や要件整理に転記できる形に並べました。
表は横にスクロールできます
| # | 確認すること | 確認の相手 | 根拠となる資料 |
|---|---|---|---|
| 1 | 実物のカードとスマートフォンのカードで分けた、暗証番号のリセットの案内とリンク先。他の市区町村の住民の案内先 | サービス担当課・窓口担当課 | J-LIS、マイナンバーカード総合サイト、デジタル庁の各ページ |
| 2 | 出どころごとの、答える部署と案内文の置き場所。暗証番号の問い合わせを窓口へ直接向かわせるか。なりすましの報告者の本人確認の手順 | サービス担当課・窓口担当課・委託先 | ガイドライン3.2、J-LIS、マイナンバーカード総合サイト |
| 3 | 既存のパスワードの再発行の方法と、その強さ。パスワードを残す期間と、廃止後の移行。マイナ認証を使えない住民に残す手段と、その回復手段の強さ | サービス担当課・DX担当課・事業者 | ガイドラインの表3-11、解説書3.2、解説書4.4、別紙2 |
| 4 | 手続ごとに求める保証レベルと、許す入口(パスワード、マイナ認証、かざし利用)。フィッシング耐性の実装方式 | DX担当課・情報セキュリティ担当・事業者 | ガイドライン3.2、解説書の別紙2 |
| 5 | 更新後の再結び付けの手順。更新前後の電子証明書の同一性の扱いと、利用者識別子の継続 | 事業者・デジタル庁の問合せ窓口 | デジタル庁『実装ガイドライン』『よくある質問(FAQ):自治体向けマイナンバーカード利活用』 |
上の項目をRinXではどう満たせるか、資料でご確認いただけます。
住民IDと本人確認を共通の入口にする|RinXの場合
当社の自治体向け統合ID基盤RinX(リンクス)は、住民のIDと本人確認をひとつにまとめるパッケージです。図書館や各種手続きなど自治体のサービスを、一度の本人確認で再ログインなしで利用できるようにします。
自治体は、サービスを増やすたびに本人確認を作り直す必要がありません。本人確認やマイページなどの共通機能を標準で備え、自治体ごとの要件は設定と追加開発で対応します。サービスページで公開している内容は次のとおりです。
- 本人確認の手段:マイナンバーカード(公的個人認証)、LINE、メールアドレス。使う手段は自治体ごとに相談して決めます
- 住民の利用環境:マイページはWebブラウザで利用でき、RinX専用アプリは不要です。マイナンバーカードで本人確認をするときは、カードを読み取るためのスマートフォンアプリを使い、読み取りの方式は自治体ごとに相談して決めます
- ID連携:OpenID Connectによるシングルサインオン、住民ポータルなどへの利用者情報の自動連携に対応しています。連携方式はサービスごとに異なるため、ご相談の段階で連携先の仕様を確認し、決定します
- 活用イメージ:施設・会場での本人確認として、プレートにスマートフォンをかざすと、その場で本人確認を行い、利用可否を表示する場面を想定しています。当社のNFCプレートを組み合わせて提供します。あわせて、スマートフォンに表示するデジタル市民証、個人情報の利用目的に対する同意の管理を、標準の機能として備えます。掲載内容は活用イメージで、提供する機能や運用は自治体ごとにご相談のうえ決定します
- 安全性と運用体制:住民の情報は日本国内で保管し、自治体ごとにデータを分けて管理します。機密性の高い情報は暗号化し、管理画面での操作履歴を記録します。計画停止を除き、24時間365日サービスを提供します。稼働率の目標値は99.0%、サポート窓口は平日10:00〜17:00です
本記事の5つのことにあたる要件(問い合わせの分担、再発行と代替の手段の強さ、保証レベルと許す入口、リセットの案内、再結び付け)は、ご相談のうえで進めます。個別の要件は、お問い合わせの際にご相談ください。
よくある質問
Q1. マイナ認証にすれば、パスワード忘れの問い合わせはなくなりますか?
自治体のサービス側のパスワードを使わなくなれば、そのパスワードの再発行の問い合わせは構造上なくなります。代わりに、カード側の暗証番号を忘れた・ロックされた、という問い合わせが生まれます。暗証番号のリセットは、市区町村の窓口やマイナアプリでの手続きです。
Q2. マイナ認証にすれば、なりすましは起きなくなりますか?
そうは言えません。利用者証明用電子証明書は、適切なフィッシング対策を実装することで保証レベル3を実現できますが、利用すれば無条件にフィッシング耐性をもつわけではありません。カードと暗証番号が同時に盗まれた場合の耐性はなく、カードの貸し借りは検知できません。暗証番号を省く「かざし利用」は、保証レベル1にあたります(本人確認のガイドラインの解説書DS-512)。
Q3. 暗証番号を忘れた住民を、自治体のサービス側でリセットできますか?
暗証番号のリセットは、カードの発行元の市区町村や、マイナアプリの手続きです。実物のカードは、住民登録のある市区町村の窓口で初期化・再設定します。スマートフォンのカードは、マイナアプリでリセットします。サービスの画面では、実物とスマートフォンで案内先を分けて示す必要があります。
Q4. スマートフォンのカードなら、暗証番号を忘れる心配はありませんか?
スマートフォンにカードを追加すると、暗証番号のかわりに、端末のロック解除のために登録した顔や指紋で認証できます。ただし、サービスによっては使えない場合があります。スマートフォンのカードにも利用者証明用暗証番号(数字4桁)があり、3回連続で間違えるとロックされます。わからない場合やロックされた場合は、マイナアプリでリセットします。
Q5. 既存のパスワードの再発行は、登録メールにリンクを送る方式で足りますか?
足りるかどうかは、そのサービスに求める当人認証の保証レベルによります。アカウント回復の手段は、採用している当人認証と同等以上の強度にします(国の本人確認のガイドライン、DS-511)。連絡先にリカバリーコードを送る方式には、連絡先が乗っ取られると連鎖的にアカウントを乗っ取られるリスクがあります(その解説書DS-512)。自治体が参考にするときは、手続ごとの保証レベルを先に決めてください。
出典・参考資料
制度や手続きは改定されることがあります。最新の内容は各出典でご確認ください。
- デジタル社会推進会議幹事会決定『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン』DS-511(2025年9月30日)digital.go.jp
- デジタル庁『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン 解説書』DS-512(2026年2月24日)digital.go.jp
- J-LIS『公的個人認証サービス ポータルサイト』(電子証明書のパスワードのロック解除の手続について)jpki.go.jp
- J-LIS『公的個人認証サービス ポータルサイト』パスワードの変更・ロック/失念した場合の解除方法jpki.go.jp
- マイナンバーカード総合サイト『利用者証明用電子証明書の暗証番号とは何ですか?』kojinbango-card.go.jp
- マイナンバーカード総合サイト『マイナンバーカードの暗証番号がわかりません。どうしたらよいでしょうか?』kojinbango-card.go.jp
- デジタル庁『マイナアプリを使って認証する方法』services.digital.go.jp
- デジタル庁『iPhoneのマイナンバーカードの利用者証明用暗証番号』services.digital.go.jp
- デジタル庁『Androidのマイナンバーカードの利用者証明用暗証番号』services.digital.go.jp
- デジタル庁『マイナンバーカードまたはスマートフォンの紛失・盗難にあったとき』services.digital.go.jp
- デジタル庁『行政機関等・民間事業者向け実装ガイドライン』(デジタル認証サービス、2026年8月25日更新)developers.digital.go.jp
- デジタル庁『よくある質問(FAQ):自治体向けマイナンバーカード利活用』(最終更新2026年9月18日)digital.go.jp
関連記事
関連サービス
RinX(リンクス)
本人確認・マイページ・外部連携をひとつの基盤で提供する、自治体向けの統合ID基盤です。