
つなぎ方を決めるときに、自治体が決める4つのこと
1. つなぎ方(3方式)を選び、法的な立場を確かめる
デジタル認証サービスは、自治体も使えます。「政府機関及び地方自治体にてデジタル認証サービスAPIを利用することができます」とされているためです(デジタル庁 行政機関向けよくある質問)。自前でつなぐ場合は地方公共団体情報システム機構(J-LIS)への届出、民間のプラットフォーム事業者を使う場合は事業者との契約が必要になり、手続きの相手が変わります。
つなぎ方は、電子証明書の有効性を誰が確かめるかで決まります。
決めることは、サービスごとに (a)〜(c) のどれで接続するか、自治体が名乗る法令上の立場(委託者か、届け出た者か)です。マイキープラットフォームなど国の別の基盤は、「マイナ認証導入の費用と期間の考え方」で扱っています。
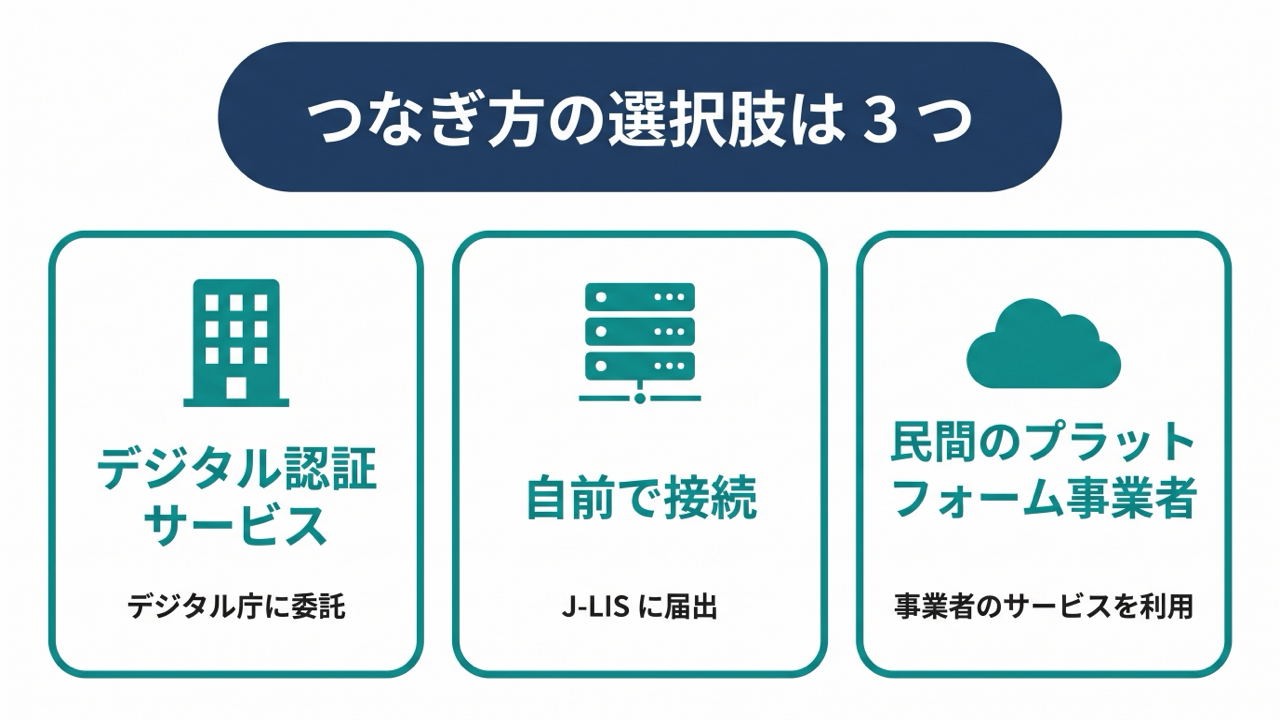
電子証明書の読み取りと有効性の確認をどこで行うかで、つなぎ方は次の3つに分かれます。
表は横にスクロールできます
| 観点 | (a) デジタル認証サービス | (b) 自前で公的個人認証サービスに接続 | (c) 認定を受けた民間のプラットフォーム事業者 |
|---|---|---|---|
| 公式資料上の立場 | 自治体は委託者として、確認の業務をデジタル庁に委託する(API利用規約 第1条、第9条) | 自治体は行政機関等として、J-LISに失効情報等の提供を求める旨を届け出て、取決めを締結する(法 第17条、第36条) | 対象者は「認定された民間事業者と行政機関」(デジタル庁) |
| 有効性確認を行う者 | デジタル庁がJ-LISに照会する(認証APIは利用者証明用、署名APIは署名用) | 自治体のシステムが、J-LISの提供する失効情報を使って確認する(法 第18条、第37条) | 事業者のサービスの内容による |
| 署名の検証(署名を使う場合) | 行政機関向けでは、自治体のサーバー側で行う | 自治体が署名検証者として行う(法 第19条) | 民間向けの署名APIでは、プラットフォーム事業者が行う形がある |
| 最初の手続き | 問合せ、事前準備契約、テスト、本契約、本番の順(デジタル庁) | J-LISとの手続き。ガイドラインの手順は民間事業者向け。自治体向けの手順はJ-LISの案内をご覧ください | 事業者との契約。内容は事業者ごとに異なる |
| 主な運用主体 | 有効性確認はデジタル庁。接続するサービス側は自治体と委託先 | 自治体と委託先が、接続と失効情報の取り扱いを担う | 事業者が有効性確認の基盤を運用し、自治体が事業者を管理する |
根拠となる資料
法的な立場は、次のとおりです。
- 公的個人認証法第17条第1項は、第1号に「行政機関等」を挙げます。第6号は、「前各号に掲げる者以外の者」のうち、主務大臣が認定する者です。
- デジタル手続法は、行政機関等に地方公共団体またはその機関(議会を除く)を含めます。
- 2つの条文から、自治体は第1号の枠にあたります。
第1号の者は、届出が基本です。ガイドラインも、プラットフォーム事業者の特例は第1号から第3号までの行政機関等に適用されず、機構へ届け出て自ら署名検証者になる必要があると書きます。
(b) の届出と取決めについて、法令の記載は次のとおりです。
- 失効情報等の提供を求めるときは、あらかじめ、主務省令で定めるところにより届け出ます(法 第17条第1項。利用者証明用は第36条第1項)。
- 届け出た者とJ-LISは、提供の範囲などについて取決めを締結します(第17条第4項、第36条第2項)。
- 施行規則は、届出事項を定めます(第30条、第61条)。氏名又は名称及び住所、法人は代表者の氏名、失効情報等の提供を受ける事務所の所在地、提供を開始する日、その他主務大臣が必要と認める事項です。
- 提供を受けた失効情報は、確認に必要な範囲内で利用します。確認以外の目的で利用・提供してはなりません(第52条第1項、第53条第1項)。
(a) の仕組みは、デジタル庁の資料に次のように書かれています。
- 認証APIは、利用者証明用電子証明書を使い、電子利用者証明の検証と有効性確認をデジタル庁で行って、認証結果を連携します。
- 署名APIは、署名用電子証明書を使い、有効性確認をデジタル庁で行います。有効性確認の結果、署名値、電子証明書を連携し、行政機関サーバーで電子署名を検証します。
- 4情報の取得は、利用者の同意のもとで返却されます。FAQは「政府機関及び地方自治体にてデジタル認証サービスAPIを利用することができます」と書きます。
- 委託する業務は、利用者証明の確認(法 第36条第1項)、署名用電子証明書の有効性確認(第17条第1項。委託者が行政機関等の場合に限る)、4情報等の連携などです。
民間事業者向けの記載は、自治体には当てはめません。署名APIでは、デジタル庁は電子署名の検証と署名用電子証明書の有効性確認を行いません。民間事業者は、自ら大臣認定を取得するか、プラットフォーム事業者と連携します。認証APIは、プラットフォーム事業者を介さず利用できます。
- 大臣認定は、一年を下らない政令で定める期間ごとに更新が必要です(第17条第2項)。ガイドラインは、有効期間を1年間、認定に要する時間の目安を新規でおおよそ5〜10ヶ月、更新で3ヶ月程度と書きます。
- デジタル庁の公的個人認証サービスのページは、「技術仕様等の入手から主務大臣認定取得までには6か月から1年程度」と書きます。ガイドラインは「利用申請から可否判定・結果通知まで」の目安で、工程が異なるため単純には比較できません。
- プラットフォーム事業者が認定を受けると、プラットフォーム事業者に委託する事業者(サービス提供事業者)は認定が不要になり、機構への届出もプラットフォーム事業者に委託できます。サービス提供事業者は、電子証明書や発行番号を保持してはなりません。
(c) について、デジタル庁は「認定された民間事業者と行政機関」を対象者と書いています。デジタル認証サービスの民間事業者向けページには、連携するプラットフォーム事業者の一覧(2026年11月10日時点で15事業者)があります。
自治体が事業者のサービスを使うときの法的な整理は、見積の依頼のときに事業者へご相談ください。
2. 責任の境目と、運用主体・申込主体を契約・仕様書に書く
決めることは、国のサービスの規約に書かれている範囲と、契約・仕様書で補う範囲の線引き、止まったときの住民向けの案内と代替手段、住民からの問い合わせの案内先です。また、申込・届出・窓口・障害の一次対応を担う主体を、方式とサービスごとに分けて決めます。自治体が複数のサービスを持つ場合は、サービスごとに申込が必要になる点を、調達の単位の検討に入れます。
(a) では、責任の境目の一部がAPI利用規約に書かれています。ここでサービス側のシステムとは、デジタル認証サービスに連携するシステムです。規約に定めのない点は、契約や仕様書で補います。
運用の主体は、方式によって変わります。デジタル認証サービスの申込は、「サービス提供主体から、サービスごと」に受け付けられます(デジタル庁のご紹介資料)。
根拠となる資料
責任の境目について、公式資料の記載と、契約・仕様書に書くことは次のとおりです。
- 損害が出たとき
- 公式資料:規約 第17条は、デジタル庁の故意または重過失による場合を除き、委託者等の損害の責任を負わないと定めます。
- 書くこと:規約本文を根拠にします。委託先との契約には、国のサービス起因の障害と、ベンダーの実装起因の障害の切り分けを書きます。
- 止まったとき
- 公式資料:利用可能時間は原則24時間365日です。メンテナンス、非常事態、重大な障害などの場合に、停止・休止・中断できます。事前にウェブサイト等に掲載しますが、緊急の場合は掲載せずにできます(第18条)。
- 書くこと:止まったときの住民向けの案内文と、代替手段(窓口、ほかの本人確認)を用意します。
- 止められる・解除されるとき
- 公式資料:規約違反または違反のおそれがあると判断された場合、事前の通告なしに停止または解除できます(第16条)。解約は30日前までの通知です(第13条)。本契約は1年で、満了の1か月前までに意思表示がなければ1年更新されます(第20条)。
- 書くこと:契約の更新時期を年間の予定表に載せます。国のサービスと誤認される表示を避けます(ご紹介資料の注意事項)。
- 規約が変わるとき
- 公式資料:あらかじめ委託者等に通知し、ウェブサイトに掲載して公表します。公表後直ちに効力を生じます(第19条)。
- 書くこと:通知を受ける窓口と担当者を決めます。届出事項(名称、連絡先、代表者など)が変わったときの通知は委託者の義務で、怠って連絡が届かなくても、デジタル庁は責任を負いません(第11条)。
- ログ・署名対象データ
- 公式資料:API実行ログの提供は行われず、サービス側のシステム内で一定期間保存します。署名では、デジタル庁にはハッシュ値が送られ、署名対象の内容を関知できません。
- 書くこと:ログの保存期間と保存先、署名対象データと署名値の保管者を、委託先との契約に書きます。
- 住民からの問い合わせ
- 公式資料:利用者向けの規約は、連携先のシステムの運転状況等により、サービスを使用できない場合があると書きます(第9条(2))。
- 書くこと:マイナアプリの操作、カードの暗証番号、自治体のサービスの3つに分けて、案内先を決めます。暗証番号は「パスワード忘れ・なりすましの問い合わせ対策をマイナ認証で見直す」で扱っています。
これらの規約は、デジタル庁と委託者のあいだの条件です。住民とデジタル庁のあいだの条件は、別の「マイナアプリ・デジタル認証サービス・マイナポータル利用規約」にあります。(b) の責任の境目は、J-LISとの取決め(法 第17条第4項)で決まります。(c) の事業者との契約は、事業者ごとに異なります。
運用主体と申込主体について、公式資料の記載は次のとおりです。
- 受託開発のプロダクト — 委託元ごとに申込が必要。ベンダーの提案として、プロダクトに機能を追加するための申込もできる
- マルチテナント形式のプロダクト — 開発事業者に加え、サービス利用企業ごとに申込が必要
- 共通IDサービス — IDを管理する事業者から申込が必要で、システム的・法的な整理や座組の詳細な確認が必要と書かれている
行政機関向け・民間事業者向けにサービスを提供する場合、通常、システムベンダーもその利用団体も申込手続が必要です。事前準備契約の申込書は、契約締結権限をもつ人の役職名と氏名を記入する書類です。
(b) の届出を行うのは、行政機関等である自治体です。システム管理を外部に委託する場合、ガイドラインは、認定を受ける民間事業者の例として、委託元が委託先にシステム管理を委託する旨を明示して認定を受けることが予定されていると書きます。
(c) では、事業者が有効性確認の基盤の運用主体になります。運用主体を方式ごとに分けて、仕様書に書きます。
- 誰がJ-LIS・デジタル庁の窓口になるか
- 誰が認定や契約の更新を管理するか
- 誰が障害の一次対応をするか
3. 認証と署名の使い分けと、署名の検証者を決める
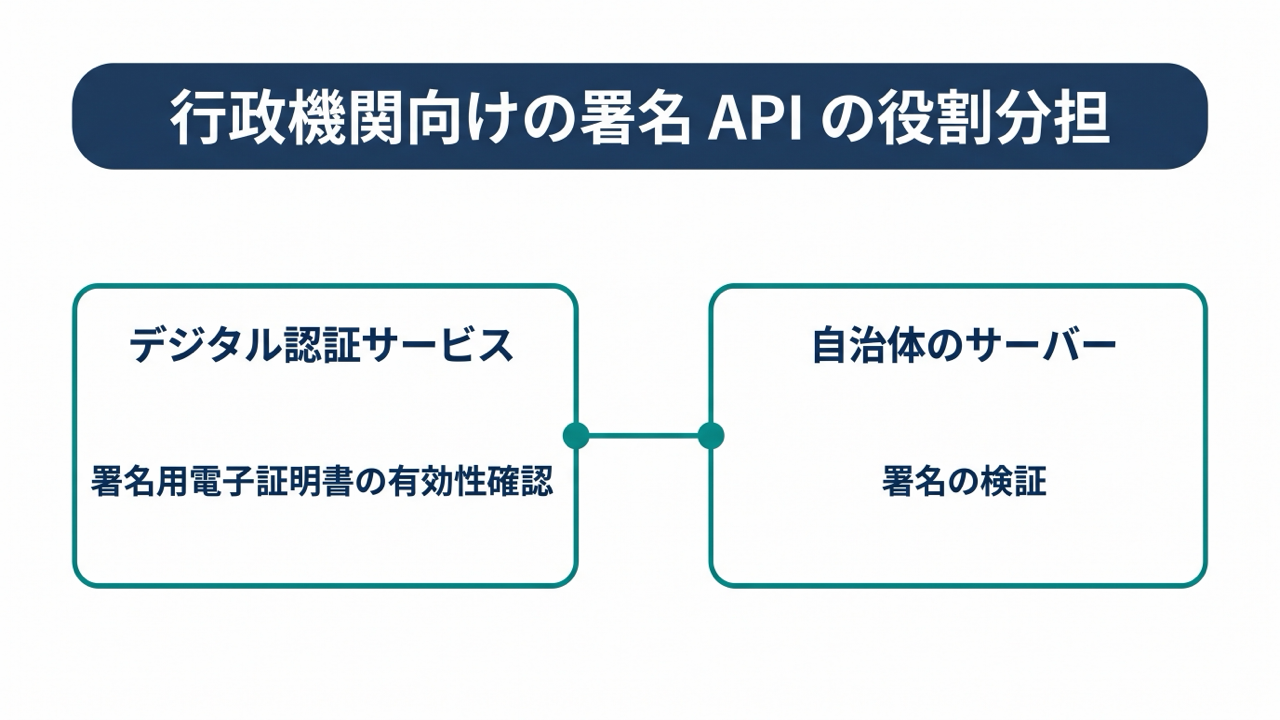
行政機関向けの署名APIでは、署名用電子証明書の有効性確認はデジタル庁が行い、署名の検証は自治体側のシステムが行います。決めることは、手続きごとに認証だけか署名も使うか、署名の検証を行うシステムと運用者、署名対象データと署名値の保管者と期間です。
署名の検証(署名対象データ、署名対象ハッシュ値、署名値の確認)は、デジタル庁は行わず、行政機関のサービス側のシステムが結果を取得して行うためです。ログインに使う利用者証明用電子証明書と、申請書などの署名に使う署名用電子証明書では、必要になる機能が異なります。違いそのものは「署名用電子証明書と利用者証明用電子証明書の違い」で扱っています。
根拠となる資料
- 認証だけを使う場合 — 行政機関向けでは、電子利用者証明の検証と有効性確認をデジタル庁が行います。認証APIは、プラットフォーム事業者を介さず利用できます
- 署名を使う場合(行政機関向け) — 署名用電子証明書の有効性確認は、デジタル庁が行います。署名の検証(署名対象データ、署名対象ハッシュ値、署名値の確認)は、デジタル庁は行わず、行政機関のサービス側のシステムが結果を取得して行います
- 署名を使う場合(民間事業者向け) — 有効性確認も署名の検証も、民間事業者が行います。ご紹介資料は、プラットフォーム事業者に委託する方法と、自社で行う方法の2つを書きます
署名の検証を誰が行うか、その結果と署名対象データ、署名値を誰が保管するかは、申請の証跡に直結します。署名を使う手続きがあるなら、署名の検証を行うシステム、その運用者、保管の期間を、方式の選択と同時に決めます。(b) では、署名検証者の義務(法 第19条)に自治体が直接従います。(c) では、事業者が署名の検証も担うかが、事業者ごとに異なります。
4. テストの手配と、国・J-LIS・事業者の変更への追随を決める
決めることは、テスト環境とテスト用カードの手配の主体、署名の検証をどの環境で、どのカードで行うか、負荷テストの有無と調整先、異常系のテスト項目です。また、変更の通知を受ける窓口、影響を判断する担当、改修と再テストの担当、保守契約に含める範囲を決めます。名称や画面表記の変更は、「マイナアプリ統合で、自治体の本人確認はどう変わるか」で扱っています。
(a) のテストの方法は2つあります。1つは、デジタル庁が基本的に認証APIを使うサービス事業者に提供するテストカード代替機能で、署名APIでは署名値と署名用電子証明書がダミーデータのため、署名検証とJ-LISとの有効性確認の検証はできません。もう1つは、J-LISから調達するテスト用カード・テスト用マイナアプリです。
つなぎ方を決めたあとも、実装ガイドライン、API利用規約、公開鍵などの前提は更新が続きます。変更の通知を受ける窓口、影響を判断する担当、改修と再テストを行う担当と費用の負担者を決め、保守の範囲に国やJ-LISの仕様変更への追随を含めるかを、仕様書で明示します。
根拠となる資料
テストについて、公式資料の記載は次のとおりです。
- テストカード代替機能 — 基本的に、認証APIを使うサービス事業者に提供します。署名APIでは、署名値と署名用電子証明書がダミーデータのため、署名検証とJ-LISとの有効性確認の検証はできません。
- テスト用カード・テスト用マイナアプリ — J-LISから調達します。
本番環境では、テスト用カードは使えません。貸与・購入にかかる期間や、デジタル庁での貸出の条件は、費用と期間の記事にまとめています。
方式による違いは、次のとおりです。
- (a):負荷を伴うテストは、デジタル庁とテスト環境の調整をしたうえで検討するよう、実装ガイドラインが求めます。検証目的の大量リクエストは送りません。
- (b):ガイドライン(民間事業者向けの記載)は、試験環境で動作確認をしてから届出を行い、協定書を取り交わしたあとで、本番環境の接続試験を行う流れを書きます。
- (c):テスト環境は、事業者ごとに提供の形が異なります。事業者に確認します。
方式を切り替えることに備えて、テストの観点(認証、署名、有効性確認の異常系、失効、期限切れ)を、方式に依存しない形で書き出しておくと、使い回せます。実装ガイドラインが書くエラーの種類(署名用電子証明書の有効期限切れ、プラットフォーム事業者の公開鍵の期限切れなど)も、項目の材料になります。
変更への追随について、変更の例と、決めておくことは次のとおりです。
- 実装ガイドライン — 変更履歴には、2024年6月21日の初版公開から、2026年8月25日のサービス名称の統一(「デジタル認証サービス」への統一)まで、複数の更新が記録されています。2026年4月24日には、複数署名のエンドポイントや、移動端末設備用電子証明書の用語が追加されています
- API利用規約 — 制定は2024年6月24日、改正は2026年8月25日です。変更はあらかじめ通知し、公表後直ちに効力を生じます(第19条)
- 公開鍵 — 署名検証用の公開鍵は、有効期限内でもローテーションする可能性があります。サービス側のシステムは、キー変更を自動で処理するよう求められています
- 民間事業者向けガイドライン — 版は第1.0版から第1.8版まで(令和8年4月改正)。第1.7版は技術的基準の改正を反映した版と書かれています(民間事業者向け)
- 民間事業者の認定の更新 — 有効期間は政令で1年間です。書類審査時に記載した内容の主要な要素を変える場合は、総務省・デジタル庁への連絡が必要です(民間事業者向け)
- 利用者識別子 — ご紹介資料は、目的内の利用でも、情報漏洩などで変更される可能性を視野に入れて設計するよう書きます
追随の体制は、方式ごとに、次の3つを決めておくと整理しやすくなります。保守の範囲に、国やJ-LISの仕様変更への追随を含めるかは、仕様書で明示します。
- 変更の通知を受ける窓口 — デジタル庁の通知、J-LIS・総務省の改正、事業者のお知らせ
- 影響を判断する担当 — 自治体か委託先のどちらか
- 改修と再テストを行う担当と、費用の負担者 — 契約書に書く
自治体の確認事項チェックリスト
上の4点を、仕様書や要件整理に転記できる形に並べました。「確認の相手」は、分担の例です。
表は横にスクロールできます
| # | 確認すること | 確認の相手 | 根拠となる資料 |
|---|---|---|---|
| 1 | サービスごとの接続方式((a)〜(c))。自治体が名乗る法令上の立場 | DX担当課・法務担当・事業者・デジタル庁・総務省・J-LIS | 公的個人認証法 第17条・第36条、デジタル手続法 第3条、API利用規約 第9条 |
| 2 | 規約で定まる範囲と、契約・仕様書で補う範囲。停止時の案内と代替手段。問い合わせの案内先。申込・届出・窓口・障害の一次対応の主体。サービスごとの申込の単位。認定や契約の更新の管理者 | 調達担当課・DX担当課・事業者・システム事業者 | API利用規約 第11条・第13条・第16条〜第20条、実装ガイドライン、ご紹介資料、民間事業者向けガイドライン 第4章(2) |
| 3 | 手続きごとの認証のみ/署名も使うか。署名の検証を行うシステムと運用者。署名対象データと署名値の保管者と期間 | サービス担当課・事業者 | 行政機関向け情報、実装ガイドライン、公的個人認証法 第19条 |
| 4 | テスト環境とテスト用カードの手配の主体。署名の検証の環境。負荷テストの調整先。異常系の項目。変更の通知を受ける窓口。影響を判断する担当。改修・再テストの担当と費用の負担者。保守の範囲 | DX担当課・調達担当課・事業者・デジタル庁・J-LIS | デジタル庁『テスト環境・本番環境でのテストについて』、実装ガイドライン、実装ガイドラインの変更履歴、API利用規約 第19条 |
チェックリストの項目を、RinXではどう満たせるか。資料で確認できます。
住民IDと本人確認を共通の入口にする|RinXの場合
当社の自治体向け統合ID基盤RinX(リンクス)は、住民のIDと本人確認をひとつにまとめるパッケージです。図書館や各種手続きなど自治体のサービスを、一度の本人確認で再ログインなしで利用できるようにします。自治体は、サービスを増やすたびに本人確認を作り直す必要がありません。
個別に開発するのではなく、本人確認やマイページなどの共通機能を標準で備え、自治体ごとの要件は設定と追加開発で対応します。RinXの内容は次のとおりです。
- 本人確認の手段 — マイナンバーカード(公的個人認証)、LINE、メールアドレス。使う手段は自治体ごとに相談して決めます
- ID連携 — OpenID Connectによるシングルサインオン、住民ポータルなどへの利用者情報の自動連携に対応しています。連携方式はサービスごとに異なるため、ご相談の段階で連携先の仕様を確認し、決定します
- 住民の利用環境 — マイページはWebブラウザで利用でき、RinX専用アプリは不要です。マイナンバーカードで本人確認をするときは、カードを読み取るためのスマートフォンアプリを使い、読み取りの方式は自治体ごとに相談して決めます
- 安全性と運用体制 — 住民の情報は日本国内で保管し、自治体ごとにデータを分けて管理します。機密性の高い情報は暗号化し、管理画面での操作履歴を記録します。計画停止を除き、24時間365日サービスを提供します。稼働率の目標値は99.0%です。サポート窓口は平日10:00〜17:00です
この記事の4つの要件は、ご相談のうえで進めます。つなぎ方と法的な立場、責任の境目と運用主体・申込主体、認証と署名の使い分け、テストと変更への追随です。個別の要件は、お問い合わせの際にご相談ください。
まとめ
- つなぎ方は3方式。自治体は第1号の行政機関等の枠にあたる。
- 国のサービスの規約に定めのない範囲は、契約・仕様書で補う。申込は、サービスごとに必要。方式ごとに、申込・届出・窓口・一次対応の主体を分ける。
- 行政機関向けの署名APIは、有効性確認をデジタル庁が、署名の検証を自治体のサービス側のシステムが行う。
- テストは、テストカード代替機能とJ-LISのテスト用カードの2つ。ガイドライン、規約、公開鍵は更新が続くため、通知の窓口、影響判断、改修・再テストの担当を決める。
よくある質問
Q1. 自治体は、主務大臣の認定を受ける必要がありますか?
公的個人認証法第17条第1項第6号の認定は「前各号に掲げる者以外の者」が対象で、第1号は行政機関等です。デジタル手続法第3条第2号ハが行政機関等に地方公共団体を含めるため、自治体は第1号の枠にあたります。第1号の者は、あらかじめJ-LISに提供を求める旨を届け出ます。
Q2. デジタル認証サービスの署名APIは、自治体と民間事業者で何が違いますか?
委託者が行政機関等の場合、デジタル庁が署名用電子証明書の読み取りと有効性確認までを行います。民間事業者の場合は、署名値の作成と電子証明書の連携までで、電子署名の検証と有効性確認は行いません。民間事業者は、自ら大臣認定を取得するか、プラットフォーム事業者と連携します。署名の検証そのものは、どちらの場合もデジタル庁は行いません。
Q3. 認定を受けた民間のプラットフォーム事業者のサービスを、自治体は使えますか?
対象者は「認定された民間事業者と行政機関」で、行政機関が含まれます(デジタル庁)。ガイドラインの特例は民間事業者向けで、行政機関等には適用されません。自治体が使うときの法的な整理や契約の内容は、事業者にご相談ください。
Q4. デジタル認証サービスで障害が起きたとき、国は責任を負いますか?
デジタル庁は、故意または重過失による場合を除き、委託者等に生じた損害の責任を負いません(API利用規約 第17条)。利用可能時間は原則24時間365日ですが、メンテナンス、非常事態、重大な障害などの場合に停止できます(第18条)。
Q5. あとから、つなぎ方を切り替えられますか?
利用者識別子(PPID)は連携先ごとの値で、目的内の利用でも変更される可能性を視野に入れる必要があります(デジタル庁のご紹介資料)。切り替えに備えて、住民IDを主キーにして認証側の識別子を別に持つ設計と、方式に依存しないテスト項目を用意しておくと対応しやすくなります。
出典・参考資料
制度や手続きは改定されることがあります。最新の内容は各出典でご確認ください。
- デジタル庁『デジタル認証サービス 行政機関向け情報』services.digital.go.jp
- デジタル庁『デジタル認証サービス 行政機関向けよくある質問』services.digital.go.jp
- デジタル庁『デジタル認証サービス 民間事業者向け情報』services.digital.go.jp
- デジタル庁『デジタル認証サービス 民間事業者向けよくある質問』services.digital.go.jp
- デジタル庁『デジタル認証サービスと連携するプラットフォーム事業者一覧』services.digital.go.jp
- デジタル庁『マイナアプリ・デジタル認証サービス・マイナポータル利用規約』(2026年8月25日制定、2026年10月1日改訂。現行版)services.digital.go.jp
- デジタル庁『デジタル認証サービス/マイナアプリの事前準備契約の申込について』(ページ表示の更新日時2026年8月25日)。添付の『【事業者等向け】デジタル認証サービスAPI利用規約』(制定2024年6月24日、改正2026年8月25日)と『ご紹介資料』v02.0を参照support.aas.digital.go.jp
- デジタル庁『テスト環境・本番環境でのテストについて』(ページ表示の更新日時2026年8月25日)support.aas.digital.go.jp
- デジタル庁『行政機関等・民間事業者向け実装ガイドライン』(デジタル認証サービス、更新日2026年8月25日)developers.digital.go.jp
- デジタル庁『マイナンバーカード利用のための共通基盤・汎用ツール』(最終更新2026年9月18日)digital.go.jp
- デジタル庁『マイナアプリ(自治体向け活用情報)』(最終更新2026年8月25日)digital.go.jp
- デジタル庁『公的個人認証サービス(JPKI)』(最終更新2026年10月13日。民間事業者向けの記載)digital.go.jp
- デジタル庁・総務省『公的個人認証サービス利用のための民間事業者向けガイドライン』第1.8版(令和8年4月改正。想定対象者は民間事業者。本文第4章(2)の認定・特例)soumu.go.jp
- e-Gov法令検索『電子署名等に係る地方公共団体情報システム機構の認証業務に関する法律』(2026年6月14日施行の版)laws.e-gov.go.jp
- e-Gov法令検索『電子署名等に係る地方公共団体情報システム機構の認証業務に関する法律施行規則』(2026年6月14日施行の版)laws.e-gov.go.jp
- e-Gov法令検索『情報通信技術を活用した行政の推進等に関する法律』(2026年11月2日施行の版)laws.e-gov.go.jp
関連記事
- 「マイナ認証導入の費用と期間の考え方」:費用と期間の数字、導入の経路(マイキープラットフォームや地方認証プラットフォームを含む)の比較
- 「マイナ認証でログインした住民を、住民IDにどう結び付けるか」:利用者識別子と住民IDの結び付け
- 「マイナアプリ統合で、自治体の本人確認はどう変わるか」:マイナアプリ統合による名称と画面の変更
- 「署名用電子証明書と利用者証明用電子証明書の違い」:署名用と利用者証明用の電子証明書の違い
- 「行政手続きの多要素認証はどこまで必要か」:本人確認の水準
- 「自治体の認証基盤を調達するとき、仕様書に書くこと」:調達全般の観点
- 「OpenID Connectとは」:OpenID Connectの仕組み
- 「パスワード忘れ・なりすましの問い合わせ対策をマイナ認証で見直す」:暗証番号を忘れた住民の案内
関連サービス
RinX(リンクス)
本人確認・マイページ・外部連携をひとつの基盤で提供する、自治体向けの統合ID基盤です。