
自治体が決める5つのこと
1. ログの保存期間は何年? ガイドラインごとの違い
マイナ認証のログに一律の保存年数を義務付ける規定は、確認した範囲では見つかりません。ログは「1年以上保管することが望ましい」とされていて(総務省の自治体向けガイドラインの解説)、自治体はこれと、システムが従う法令等を確かめて決めます。
理由は、保存期間に触れる資料は複数ありますが、対象が自治体か、電気通信事業者か、特定の記録かが異なり、年数をそのまま持ち込むことはできないためです。
表は横にスクロールできます
| 資料 | 対象 | 保存期間の記載 | 自治体への当てはまり |
|---|---|---|---|
| 総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」(令和8年3月版)の解説(第3編6.1.(6)) | 地方公共団体 | 「ログは1年以上保管することが望ましい」。保管期間は、システムが遵守すべき法令等で定められている場合があるため、関係法令等を確認して決める | 当てはまる。自治体が期間を決めるときの目安になる |
| 同ガイドラインのクラウド利用の解説(第3編8.3) | クラウドを利用する地方公共団体 | 証跡の保存期間は、システムや情報の特性に基づいて設定する。標的型攻撃への対応の観点から、ログは1年間以上保存することが望ましい | クラウドを使うときに当てはまる |
| 番号法施行令第30条 | 情報提供ネットワークシステムの情報提供等の記録(番号法第23条) | 七年 | 住民のログインの記録には当たらない |
| 総務省「通信ログ保存の在り方に関する報告(案)」(令和8年3月)に書かれた、電気通信事業における個人情報等の保護に関するガイドラインの解説 | 電気通信事業者(コンテンツ事業者・アプリケーション事業者) | 業務の遂行上必要な通信履歴を対象に、少なくとも3か月から6か月程度保存することが望ましい | 当てはまらない。電気通信事業者の通信履歴の資料で、自治体のログの根拠にはならない |
| 事務対応ガイドの別添指針 | 行政機関等(地方公共団体の機関を含む) | アクセス記録を「一定の期間」保存する | 年数は示されていない。期間は自治体が決める |
マイナ認証のログに一律の保存年数を義務付ける規定は、確認した範囲では見つかりません。自治体は、総務省のガイドラインの解説(1年以上が望ましい)と、システムが従う法令等を確かめて、自分で決めます。民間向けの資料に出てくる年数(電気通信事業者の3か月から6か月程度など)は、対象が違うため、自治体の根拠にはなりません。
根拠となる資料
保存期間について、公式資料に書かれていることは次のとおりです。
- 総務省のガイドラインの解説(第3編6.1.(6)):「ログは1年以上保管することが望ましい。なお、ログの保管期間については、システムが遵守すべき法令等によって定められている場合があるため、関係法令等を確認の上、決定する必要がある」。保管期限を設定し、期限が切れた場合は記録を確実に消去する必要があるとも書きます。
- 同ガイドラインのクラウド利用の解説(第3編8.3):証跡の保存期間は、システムや情報の特性に基づいて設定するとします。そのうえで、標的型攻撃への対応の観点から、ログは1年間以上保存することが望ましいと書きます。
- 事務対応ガイドの別添指針:アクセス記録を「一定の期間」保存するとしています。
- 番号法施行令第30条:七年と定めますが、これは情報提供ネットワークシステムの情報提供等の記録(番号法第23条)の保存期間です。住民のログインの記録の保存期間ではありません。
- 総務省「通信ログ保存の在り方に関する報告(案)」(令和8年3月、通信ログ保存の在り方に関するワーキンググループ):電気通信事業における個人情報等の保護に関するガイドラインの解説を令和7年10月1日に改正し、コンテンツ事業者及びアプリケーション事業者(電気通信事業者)において、「業務の遂行上必要な通信履歴を対象に、少なくとも3か月から6か月程度保存することが社会的な期待に応える望ましい対応であること」を明記したと書きます。対象は電気通信事業者で、自治体のログの保存期間の根拠ではありません。
ログの保存年数は、自治体が個別に決めます。
2. アクセスログは個人情報か。開示請求の対象になるか
アクセスログは、他の情報と容易に照合でき、特定の個人を識別できる場合は個人情報に当たります。自治体が保有する個人情報(保有個人情報)に当たれば、本人からの開示請求の対象になります。請求を受ける窓口は、自治体の個人情報の所管部門に一本化し、委託先に問合せが来たときは自治体への請求を案内する流れにそろえます。
この記事の認証ログは、住民IDを含めて結び付けるため、これに当たり得ると考えて扱います。請求の対象になり得る記録の一覧にはログも含め、手数料や期限など条例に定めのある事項を確認して、住民への案内文言を用意します。
行政機関等については、個人情報保護法第5章第4節が開示、訂正、利用停止の請求を定めています。民間事業者向けの開示の規定(第33条)とは別の規律です。「削除」を求める請求は、内容が事実でない場合の訂正(削除を含む)と、違法な保有・利用等に対する利用停止・消去に分かれ、どちらも請求できる場合は限られます。そのため、どの記録を消去できるかは記録ごとに整理します。
根拠となる資料
公式資料に書かれていることは次のとおりです。
- アクセスログは、他の情報と容易に照合でき、特定の個人を識別できる場合は個人情報に該当します(個人情報保護委員会Q&A A2-3-1)。住民IDを含むログは、これに当たり得ると考えて扱います。
- 開示請求(第76条):何人も、行政機関の長等に、自己を本人とする保有個人情報の開示を請求できます。未成年者・成年被後見人の法定代理人と、本人の委任による代理人も、本人に代わって請求できます。
- 開示決定等の期限(第83条):請求があった日から三十日以内です(補正に要した日数を除く)。事務処理上の困難その他正当な理由があるときは、三十日以内に限り延長できます。
- 訂正請求(第90条):内容が事実でないと思料するときに、訂正(追加又は削除を含む)を請求できます。開示を受けた日から九十日以内です。訂正に関して他の法令に特別の手続があるときは、この限りではありません。
- 利用停止請求(消去を含む。第98条):第61条第2項違反の保有、第63条違反の取扱い、第64条違反の取得、第69条第1項及び第2項違反の利用にあたるとき、利用の停止又は消去を請求できます。第69条第1項及び第2項又は第71条第1項に違反して提供されているときは、提供の停止を請求できます。開示を受けた日から九十日以内で、他の法令に特別の手続があるときはこの限りではありません。
- 条例(第108条、第89条第2項):地方公共団体は、法の規定に反しない限り、開示・訂正・利用停止と審査請求の手続について、条例で必要な規定を定められます。ガイドラインは、請求書の記載事項の追加や、処理期限を法より短くするものを例に挙げます。開示請求の手数料は、条例で定める実費の範囲内の額です。
- オンラインの請求(Q&A A5-2-4):電子メールがデジタル手続法の申請等に当たるかは、各行政機関等が技術的基準を踏まえて判断します。本人確認は、行政機関等の指定する方法なら、電子証明書を使わない方法でも可能です。本人確認書類を提示又は郵送で別途提出する方法も考えられます。
「削除」を求める請求は、法の枠組みでは2つに分かれます。内容が事実でない場合は訂正(削除を含む)の請求、違法な保有・取扱い・取得・利用などの場合は利用停止(消去を含む)の請求です。どちらも請求できるのは条文が定める場合に限られ、求めれば何でも消去する、という定めではありません。法令に基づく保存の義務やログの保存期間の定めもあるため、どの記録を消去できるかは、記録ごとに整理します。
委託先と国のサービスの記録については、次のとおりです。
- 委託先に問合せがあった場合は、委託元への開示請求を案内するなどの対応が適切と考えられると、Q&A(A5-5-1)は書いています。
- デジタル庁のプライバシーポリシーは、自己に関する情報の開示の請求等は、個人情報の保護に関する法律に基づいて行うよう書き、デジタル庁の個人情報保護のページを案内しています。
3. ログに残す項目・残さない項目を決める
ログに何を残し、何を残さないかは、使う目的を書いてから決めます。目的は、不正なログインの検知、障害の原因調査、職員の不正な閲覧の抑止と事後調査、住民からの問合せへの回答などです。住民を結び付けて追うときは、利用者識別子や氏名ではなく、自治体が発行した住民IDを使います。
認証ログは住民のログイン・ログアウト・失敗の記録、監査ログは職員・委託先による管理画面の操作や、保持する情報の閲覧・出力・変更の記録です。
理由は、保護対象のデータはログの保存対象にしないこととされているためです(デジタル庁の実装ガイドライン)。住民IDを使えば、これと両立できます。デジタル認証サービスはAPI実行ログを提供しないため、委託者側でサービスに連携するアプリの中で、一定期間保存します。
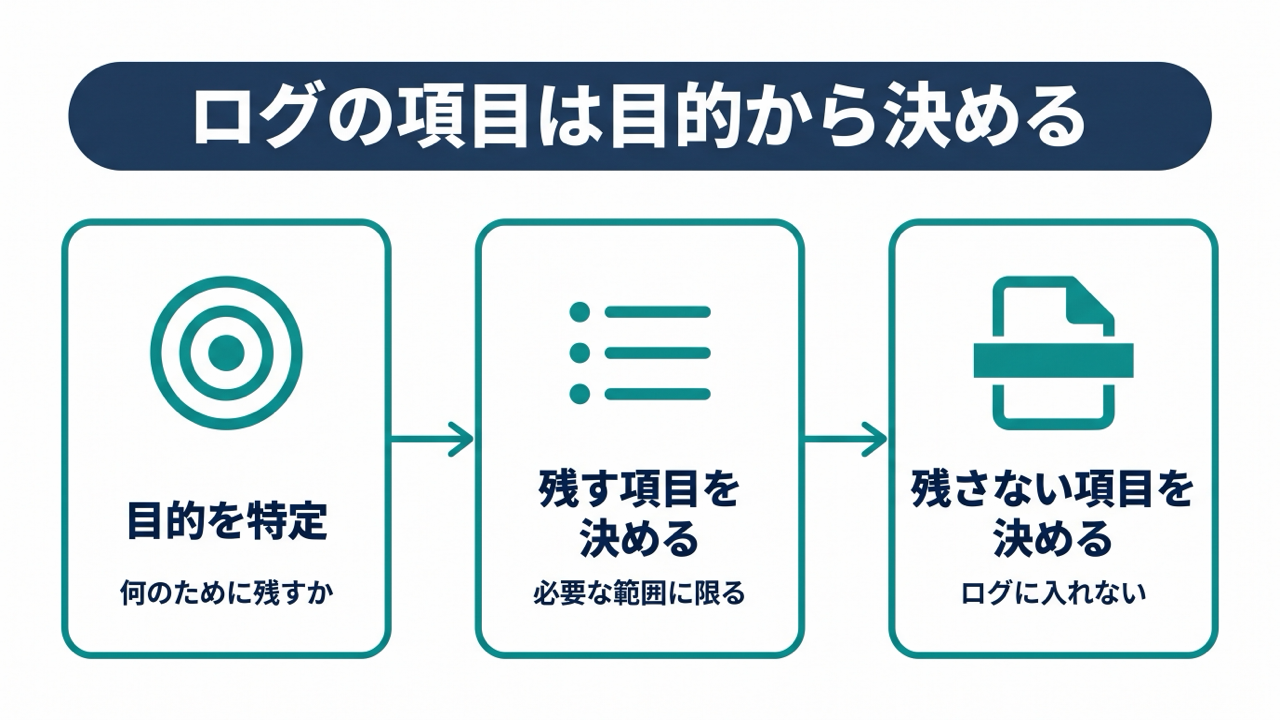
ログの種類ごとの、残す候補と入れない項目の考え方は次のとおりです。
表は横にスクロールできます
| 区分 | 残す候補 | 入れない・確認してから入れる |
|---|---|---|
| 認証ログ(住民のログイン、ログアウト、失敗) | 日時、結果(成功・失敗・拒否理由の区分)、手続の識別、自治体発行の住民IDまたは仮名の参照、認証方式の区分 | 保護対象のデータは入れない。接続元や端末の情報は、個人を識別し得るかを個人情報担当に確認する |
| 監査ログ(職員・委託先の操作) | 日時、操作した人のID、操作の種類(閲覧・出力・変更・削除)、対象の種類と件数、結果 | 閲覧した画面の内容そのもの、出力したデータの中身。記録は確認のための最小限にとどめる |
| 障害・システム稼動のログ | 総務省の解説が挙げる、アクセスログ、システム稼動ログ、障害時のシステム出力ログ | リクエスト全体を残すと保護対象のデータが紛れ込む。残す範囲を項目の一覧で決める |
認証方式の区分は、実物のカード(マイナンバーカード本体)の利用者証明用か、スマートフォンのカード(マイナアプリでスマートフォンに追加した機能)か、その他か、という分け方です。特定個人情報を扱うなら、監査ログに利用・出力・削除・廃棄の記録とログイン実績を加えます。
取得・保持する情報は、本記事の整理として、手続ごとに必要な項目だけを、利用目的に結び付けて決めます。行政機関等は、法令の定める所掌事務又は業務を遂行するため必要な場合に限り、利用目的をできる限り特定して保有することとされています(個人情報保護法第61条)。このうち、通知された電子証明書の検証符号(第38条第3項)と、第37条第3項により提供を受けた対応利用者証明用電子証明書の発行番号(第53条第2項)は、法律が「確認」以外の目的の利用を禁じています。そこで本記事は、その保持の目的を「確認」に特定し、会員番号の代わりや名寄せの鍵に広げない設計を提案します。「確認」に限るのは法律が定める保有目的ではなく、この設計提案です。
識別子を住民IDの結び付けに使うときの限定条件は、「マイナ認証でログインした住民を、住民IDにどう結び付けるか」にまとめています。個人番号(マイナンバー)を含む個人情報は特定個人情報といい、個人番号を取り扱う事務かを所管部門で先に確認します。情報ごとの整理は、根拠となる資料の中の表にまとめています。
根拠となる資料
情報ごとに、公式資料の記載と本記事の整理を並べると次のとおりです。
表は横にスクロールできます
| 情報 | 公式資料に書かれていること | 決め方(本記事の整理) |
|---|---|---|
| 利用者証明用電子証明書の検証符号 | 通知された電子証明書に記録された検証符号は、電子利用者証明が対応する符号を用いて行われていることの確認以外の目的に利用してはならない(公的個人認証法 第38条第3項) | 保持する目的を「確認」に特定し、会員番号の代わりや名寄せの鍵に広げない |
| 利用者証明用電子証明書の発行番号(第37条第3項で機構から提供された、対応する電子証明書の発行番号) | 本人の個人番号カード用または移動端末用の電子証明書の発行番号の確認をするため必要な範囲内で利用し、確認以外の目的で利用・提供してはならない(第53条第2項) | 保持する目的を「確認」に特定し、会員番号の代わりや名寄せの鍵に広げない |
| 利用者識別子(デジタル認証サービスが連携先に発行) | 保護対象のデータ。暗号化して保管し、ログの保存対象にしない(実装ガイドライン) | 結び付け用の項目として別の表に暗号化して持ち、業務データやログには住民IDを使う |
| 基本4情報(氏名・住所・生年月日・性別) | 署名用電子証明書の情報として取得できる。属性情報は、法令の要件を確認して問い合わせる(実装ガイドライン) | 手続ごとに取得が必要かを先に決める。取得するなら項目と期間を手続の目的に結び付ける |
| 個人番号 | 他人の個人番号を含む特定個人情報を収集・保管できるのは、番号法第19条各号に該当する場合に限る | 個人番号を取り扱う事務かを所管部門で先に確認し、取り扱わない事務の認証では取得しない |
| 本人確認書類の画像 | 本人確認のガイドラインの解説書(DS-512)によると、撮影・スキャンしたら、必要がなくなった時点で削除するなどの運用設計が要る | 確認が終わった時点で削除する運用を、手続と窓口ごとに決める。残す場合は目的と期間を特定する |
ログについて、公式資料に書かれていることは次のとおりです。
- 総務省の自治体向けガイドライン(令和8年3月版)の対策基準の例文:ログとして取得する項目、保存期間、取扱方法、ログが取得できなくなった場合の対処等を定めます。
- デジタル庁の実装ガイドライン(更新日2026年8月25日):保護対象のデータを、ログの保存対象にしないよう求めます。保護対象は次のとおりです。
- private_key_jwt認証方式の秘密鍵、アクセストークン、リフレッシュトークン、IDトークン、認可コード
- 署名用電子証明書情報、利用者識別子、氏名、住所、生年月日、性別、マイナンバー、顔写真
- 同ガイドライン:デジタル認証サービスはAPI実行ログの提供を行いません。問題の原因や影響範囲を調べられるよう、API実行ログは連携するアプリ内で一定期間保存するよう求めています。
- 事務対応ガイド:保有個人情報へのアクセス状況を記録するよう求めています。
- 特定個人情報ガイドライン:利用・出力状況、削除・廃棄の記録、事務取扱担当者のログイン実績やアクセスログなどの記録を例に挙げます。
- 民間事業者向けガイドライン(第1.8版):認定を受けようとする民間事業者に、動作の履歴を記録する機能を求めます。署名検証等を行う機器が、要求者名(操作者が作動させる場合に限る)、内容、発生日時、結果等を記録し、改ざん等から保護する機能です。
取得・保持する情報について、公式資料に書かれていることは次のとおりです。
公式資料に書かれていること(対象は行政機関等)は次のとおりです。
- 第61条:法令(条例を含む)の定める所掌事務又は業務を遂行するため必要な場合に限り、利用目的をできる限り特定して保有します。特定した利用目的の達成に必要な範囲を超えて保有してはなりません。
- ガイドライン(行政機関等編)5-1:保有する個人の範囲と内容は、利用目的に照らして必要最小限でなければなりません。不必要な保有は、安全管理上問題であるだけでなく、誤った利用等のおそれもあります。
- 第62条:本人から直接書面(電磁的記録を含む)に記録された個人情報を取得するときは、あらかじめ利用目的を明示します。緊急に必要があるときなどの例外があります。
- 第64条:偽りその他不正の手段による取得を禁じます。ガイドラインは、行政サービスの見返りとして本来は提供する必要のない個人情報を提供するよう強要し、取得する場合等を例に挙げます。
- 第69条第1項:法令に基づく場合を除き、利用目的以外の目的のために保有個人情報を自ら利用し、又は提供してはなりません。本人の同意があるとき等の例外があります。
表の補足は次のとおりです。
- 利用者証明用電子証明書:失効情報は、効力を失っていないことの確認をするため必要な範囲内で利用します(第53条第1項)。第37条第3項の規定により提供を受けた対応する電子証明書の発行番号は、本人の個人番号カード用または移動端末用の電子証明書の発行番号の確認をするため必要な範囲内で利用します(第53条第2項)。いずれも、確認以外の目的で利用・提供してはなりません。受領した失効情報等の漏えい防止などの管理措置も求められます(第51条)。
- 署名用電子証明書:署名検証者も、署名利用者検証符号を確認以外の目的に利用してはなりません(第19条第3項、第52条)。
- 利用者識別子:デジタル認証サービスのご紹介資料(v02.0)は、規約に記載する目的以外の利用はできないと書きます。たとえば、利用者識別子をseedとして鍵を作成し暗号資産の管理を行うことは、目的外利用にあたるため不可です。目的内でも、情報漏洩などで利用者識別子が変更される可能性を視野に設計するよう書いています。
- 個人番号:デジタル認証サービスAPI利用規約の特約(マイナンバー連携機能)は、委託者が取得した特定個人情報等を、個人番号利用事務等の実施のためにのみ利用するよう定めます。特定個人情報ガイドラインは、市立図書館の利用カードとして個人番号カードを使う場合、図書の貸出し等は個人番号利用事務等ではないため、職員は個人番号を利用・コピーしてはならないと例示します。
- 本人確認書類:DS-512は、「念のため」と必要以上に身元確認情報を求めると、利用者に無用な不信感を与える可能性があるとも書きます。行政機関等は公文書管理の観点から保存期間を決めて保存する必要がある一方、不必要に保有すると情報漏えい時のリスクが高まるとも書きます。DS-512は国の行政機関の手続の解説書で、自治体には直接適用されません。
4. 閲覧権限・改ざんへの備え・点検・漏えい時の備えを決める
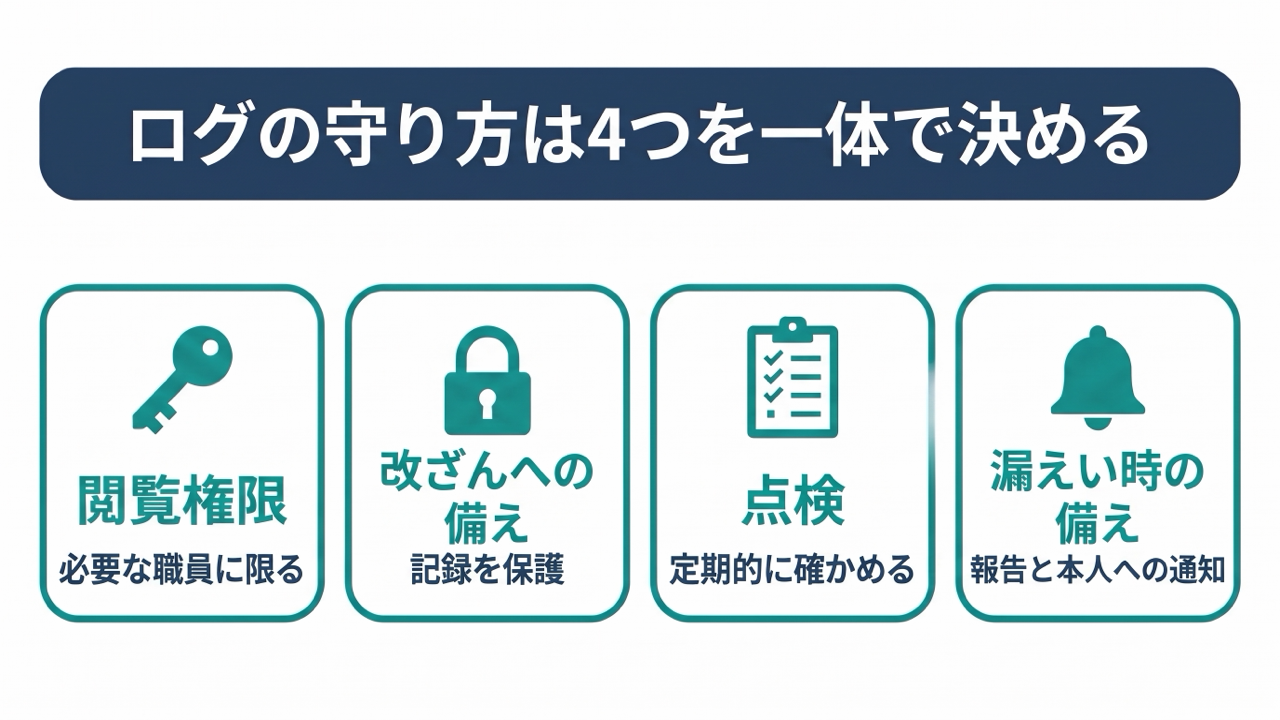
ログは、保存期間のほかに、閲覧権限と改ざんへの備え、点検、漏えい等が起きたときの備えまで一体で決めます。閲覧できる職員は業務上必要な範囲に限り、記録は改ざんから守って、定期的に点検します。保存期間の中で、いつ、だれの情報が、どの経路で触れられたかを追えるよう、認証ログの項目と期間を決めます。国のサービスの規約やガイドラインが改訂されたときは、ログの項目と保持する情報を点検します。
理由は、閲覧権限と改ざん防止は、保有個人情報へのアクセスの記録について求められる措置(事務対応ガイドの別添指針)で、ログは保有個人情報になり得るため、ログの閲覧にも同じ考え方を当てはめるためです。また、保有個人情報の漏えい等のうち規則で定める事態は、個人情報保護委員会への報告と、原則として本人への通知が求められます(第68条)。委託している場合は、委託元と委託先の双方に報告の義務が生じることがあります。
根拠となる資料
閲覧権限について、事務対応ガイドの別添指針は、次のように書いています。
- 保有個人情報にアクセスする権限を有する職員の範囲と権限の内容を、業務上必要最小限に限る。
- 権限を持つ職員も、業務上の目的以外でアクセスしてはならない。
- 情報システムの管理者権限の特権を最小限とする。
第69条第4項も、個人の権利利益を保護するため特に必要があると認めるときは、内部での利用を特定の部局若しくは機関又は職員に限ると定めます。ログは保有個人情報になり得るため、ログの閲覧にも同じ考え方を当てはめます。
改ざんへの備えと点検について、公式資料に書かれていることは次のとおりです。
- 別添指針:アクセス記録の改ざん、窃取又は不正な消去の防止措置と、定期的な分析の措置を講じます。一定量以上のダウンロード時の警告表示など、不適切なアクセスの監視も挙げます。
- 別添指針は、安全管理措置として最小限のものを示すものです。各行政機関等は、参考としてリスクに応じ必要かつ適切な措置を講じなければなりません。
- 特定個人情報ガイドライン:記録は、改ざん、窃取又は不正な削除の防止のために必要な措置を講じます。
- 総務省の例文:取得したログを定期的に点検又は分析する機能を設け、必要に応じて不正侵入、不正操作等の有無を点検又は分析します。
- 総務省の第4編(クラウド利用等に関する特則)の例文:クラウド事業者が保存するログの保護(改ざんの防止等)が実施されているか、対策や機能の情報で確認します。監査やデジタルフォレンジックに必要なログが、事業者の監視機能では足りないときは、提出を要求する手続を明確にします。
漏えい等への備えについて、公式資料に書かれていることは次のとおりです。
- 第68条:保有個人情報の漏えい、滅失、毀損その他の安全の確保に係る事態が生じたときの規律です。個人の権利利益を害するおそれが大きいものとして規則で定めるものは、個人情報保護委員会への報告と、本人への通知を求めます(列挙された場合を除く)。
- ガイドライン5-4:報告の対象に、次の場合などを挙げます。要配慮個人情報が含まれる場合、不正に利用されることにより財産的被害が生じるおそれがある場合、不正の目的をもって行われたおそれがある行為による場合、本人の数が100人を超える場合です。
- 事務対応ガイド4-4:委託している場合、委託元と委託先の双方が対象事態に該当するときは、原則として双方が報告する義務を負います。
決め方に関わる記載は次のとおりです。
- ログは、総務省の例文のとおり定期的に点検・分析します。
- 国のサービスの規約やガイドラインは更新が続きます。デジタル庁の実装ガイドラインとプライバシーポリシーは2026年8月25日、利用規約は2026年10月1日に改訂されています。改訂があれば、ログの項目と保持する情報を点検します。
5. 委託先・クラウドに預けるときの管理を決める
ログや認証の情報を委託先やクラウドに預けるときは、預けた後の監督まで含めて決めます。委託先が見られる範囲は、認証ログ、監査ログ、保持する情報に分けて書きます。運用担当に必要なのは障害の調査に足りるログで、住民の情報の全体とは限りません。
国のデジタル認証サービスを使うときは、国が保有する記録と、自治体や委託先が保有する記録を、契約・規約のうえで区別して確認します。責任分界の考え方は、「国のデジタル認証サービスか、自前の連携か」にまとめています。
理由は、必要かつ適切な監督を行っていない場合に委託先が不適切に取り扱うと、委託元の行政機関等による法違反と判断され得るためです。クラウド上の個人情報も、行政機関等が保有しているものと考えられます。
根拠となる資料
公式資料に書かれていることは次のとおりです。
委託先の監督(行政機関等)
- 第66条第2項:安全管理措置の規定を、委託を受けた者(受託した業務)、指定管理者(公の施設の管理の業務)、再委託を受けた者(二以上の段階にわたる委託を含む)などにも準用します。第67条は、従事者に、業務で知り得た個人情報の内容をみだりに他人に知らせ、不当な目的に利用してはならないと定めます。
- ガイドライン5-3-1:委託先によるアクセスを認める範囲の判断基準や、委託先の選定基準を整備します。契約には、委託先の情報管理、再委託先の選定、監査に関する条項などを盛り込み、定期的な監査を行う等の監督が考えられます。
- 同上:必要かつ適切な監督を行っていない場合で、委託先(再委託先を含む)が不適切に取り扱ったときは、委託元の行政機関等による法違反と判断され、必要な指導、助言、勧告等を行うことが考えられます。
- 番号法第10条・第11条:個人番号利用事務等の再委託は、委託をした者の許諾を得た場合に限ります。委託をする者は、委託を受けた者への必要かつ適切な監督を行わなければなりません。
契約と確認の方法
- 事務対応ガイド4-8-9(1):契約書に、秘密保持、目的外利用の禁止等、再委託の制限又は事前承認等の条件、複製等の制限、安全管理措置、漏えい等の発生時の対応を明記します。委託終了時の消去と媒体の返却、違反時の契約解除・損害賠償責任、定期的報告と監査等(再委託先の監査等を含む)も明記します。
- 同上:責任者・従事者の管理体制と実施体制、管理の状況の検査に関する事項等を、書面で確認します。
- 同上(2)〜(4)、(6):委託する個人情報の範囲は、業務内容に照らして必要最小限にします。管理体制や管理の状況は、内容や量に応じて、少なくとも年1回以上、原則として実地検査で確認します。
- 同上:再委託される場合は、委託先に同じ措置を講じさせ、委託先を通じて又は委託元自らが同じ確認を行います。再々委託以降も同様です。
- 同上:提供や委託の際は、必要に応じ、特定の個人を識別できる記載の全部又は一部を削除し、又は別の記号等に置き換えます。
- 同上4-8-5(8)、(10):不要になった保有個人情報や記録媒体は、復元・判読が不可能な方法で消去・廃棄します。消去・廃棄を委託する場合は、必要に応じて職員が立ち会い、又は写真等を付した証明書類を受け取って確認します。
- 外国で取り扱われる場合は、その外国の制度等を把握したうえで措置を講じます。クラウドを使う場合は、事業者が所在する外国と、データが保存されるサーバが所在する外国が該当します。
- 総務省のガイドライン 第2編 第2章8.1.(2):重要な情報資産を取り扱う業務の委託では、次のような事項を明記した契約を締結します。守秘義務、目的外利用・提供の禁止、再委託の制限、終了時の返還・廃棄、定期報告及び緊急時報告、自治体による監査・検査、違反時の規定(損害賠償等)などです。
国のデジタル認証サービスを使うとき
- プライバシーポリシー(2026年8月25日制定):認証に関する情報として、利用者証明用電子証明書のシリアル番号、委託者、依頼に係るサービス、検証等の結果、日時を記録します。運用に必要がある場合のみ利用します。連携する行政機関等・民間事業者での取扱いは、それぞれの組織の責任で行われます。
- 同上:署名用電子証明書の読み取り等に係る情報、基本4情報・顔写真、マイナンバーは、委託者に提供するためにのみ一定時間保有し、提供の後は保存しません。利用規約も、処理に係る記録を保存し、委託者に連携した利用者証明用電子証明書は削除する(シリアル番号は除く)と定めます。
- API利用規約 第21条:契約の終了後、委託者等とデジタル庁は、取得した個人情報を遅滞なく相手方に返却するか、相手方の指示に従い削除等の措置を講じます。
- 同 第27条〜第29条(マイナンバー連携機能の特約):デジタル庁は、特定個人情報等を連携のためにのみ一定時間保有し、連携の後は遅滞なく消去します。漏えい等のおそれは速やかに委託者に通知します。遵守状況は、委託者の求め又は1年に1回報告し、委託者は調査(実地検査を含む)ができます。
クラウド上の個人情報は、Q&A(A2-3-2)が、「行政機関等が保有している」にあたると考えられると書いています。「保有」とは、利用、提供、廃棄等の取扱いを判断する権限を持つ、事実上支配している状態です。物理的にクラウド事業者のサーバ上にあっても、これに該当します。
自治体の確認事項チェックリスト
上の5点を、仕様書や要件整理に転記できる形に並べました。「確認の相手」は、分担の例です。調達全般の観点は、「自治体の認証基盤を調達するとき、仕様書に書くこと」にまとめています。
表は横にスクロールできます
| # | 確認すること | 確認の相手 | 根拠となる資料 |
|---|---|---|---|
| 1 | ログの種類ごとの保存期間と根拠の法令等、消去の方法、期間を決めるときに参照する資料の対象(自治体向けか、民間向けか) | 情報セキュリティ担当・個人情報担当・事業者 | 総務省のガイドライン 第3編6.1.(6)、第3編8.3、事務対応ガイド4-8-5 |
| 2 | 請求の窓口と手順、委託先に来た問合せの引継ぎ、請求の対象になり得る記録、条例の定め | 個人情報の所管部門・法務担当・事業者 | 個人情報保護法 第76条、第83条、第98条、第108条、Q&A |
| 3 | 手続ごとの取得・保持項目、保持の目的、個人番号を扱う事務か、利用目的の文言、認証ログと監査ログの項目の一覧、ログに入れない項目、連携するアプリ内の保存範囲 | サービス担当課・個人情報担当・情報セキュリティ担当・事業者 | 個人情報保護法 第61条〜第64条、特定個人情報ガイドライン、実装ガイドライン、総務省のガイドライン 第2編6.1.(6) |
| 4 | 閲覧権限と記録、改ざん防止、点検の担当と周期、漏えい等の報告の判断者と連絡先、委託先との連絡順序、改訂時の見直しの手順 | 情報セキュリティ担当・個人情報担当・事業者 | 事務対応ガイド4-8-5、4-8-6、4-4、個人情報保護法 第68条 |
| 5 | 委託先の選定基準、契約事項、委託する範囲、再委託の条件、確認の頻度と方法、消去・廃棄、外国での取扱い | 調達担当・情報セキュリティ担当・法務担当 | 個人情報保護法 第66条、ガイドライン5-3-1、事務対応ガイド4-8-9 |
チェックリストの項目を、RinXではどう満たせるか。資料で確認できます。
住民IDと本人確認を共通の入口にする|RinXの場合
当社の自治体向け統合ID基盤RinX(リンクス)は、住民のIDと本人確認をひとつにまとめ、図書館や各種手続きなど自治体のサービスを、一度の本人確認で再ログインなしで利用できるようにするパッケージです。自治体は、サービスを増やすたびに本人確認を作り直す必要がありません。
個別に開発するのではなく、本人確認やマイページなどの共通機能を標準で備え、自治体ごとの要件は設定と追加開発で対応します。RinXの内容のうち、この記事に関わるものは次のとおりです。
- 本人確認の手段 — マイナンバーカード(公的個人認証)、LINE、メールアドレス。使う手段は自治体ごとに相談して決めます
- 安全性と運用体制 — 住民の情報は日本国内で保管し、自治体ごとにデータを分けて管理します。機密性の高い情報は暗号化し、管理画面での操作履歴を記録します。計画停止を除き、24時間365日サービスを提供します。稼働率の目標値は99.0%です。サポート窓口は平日10:00〜17:00です
この記事の5つの要件は、ご相談のうえで進めます。ログの保存期間、請求への対応、取得・保持する情報とログの項目、閲覧権限・改ざん・漏えい等への備え、委託先とクラウドの管理です。個別の要件は、お問い合わせの際にご相談ください。
まとめ
- 保存年数は、自治体が個別に決める。「1年以上」が望ましいとされる(総務省の解説)。民間向けの資料の年数は、自治体の根拠にならない。
- アクセスログは、特定の個人を識別できれば個人情報で、保有個人情報なら開示請求の対象になる。開示・訂正・利用停止の請求は、法の枠組みと手続が決まっている。
- 取得と保持は、目的の達成に必要な範囲にとどめる(第61条)。ログには、保護対象のデータを入れない。
- 閲覧権限は必要最小限に。記録は改ざんから守り、定期的に点検する。漏えい等に備えて、報告の判断者と連絡先、ログの点検と見直しの手順を決めておく(第68条)。
- 委託先・クラウドは、契約から実地検査まで含めて管理する。
よくある質問
Q1. ログの保存期間は何年ですか? ガイドラインには何年と書いてありますか?
期間は自治体が個別に決めます。
自治体のログは「1年以上保管することが望ましい」とされています(総務省の自治体向けガイドラインの解説)。保管期間はシステムが遵守すべき法令等で定められている場合があるため、関係法令等を確認して決めます。
民間向けの資料に出てくる年数は、対象が違うため、自治体の根拠にはなりません。たとえば電気通信事業者は、業務の遂行上必要な通信履歴を、少なくとも3か月から6か月程度保存することが望ましい対応とされています(総務省「通信ログ保存の在り方に関する報告(案)」令和8年3月)。
番号法施行令第30条の7年は、情報提供ネットワークシステムの情報提供等の記録の保存期間です。
Q2. マイナ認証のログには、どの情報を残してよいですか?
地方公共団体の機関を含む行政機関等は、特定した利用目的の達成に必要な範囲を超えて個人情報を保有してはなりません(個人情報保護法第61条)。
ログとして取得する項目と保存期間は、自治体が定めます(総務省の自治体向けガイドライン)。
利用者識別子、氏名、住所、生年月日、性別、マイナンバー、顔写真、各種トークンなどは、API実行ログの保存対象にしないこととされています(デジタル認証サービスの実装ガイドライン)。
残す項目は、目的を特定したうえで必要な範囲に絞り、これらの項目は入れない設計にします。
Q3. アクセスログは個人情報ですか? 開示請求の対象になりますか?
アクセスログは、他の情報と容易に照合でき、特定の個人を識別できる場合は個人情報に該当します(個人情報保護委員会Q&A A2-3-1)。
自治体が保有する個人情報(保有個人情報)に当たれば、第76条に基づく開示請求の対象になります。
住民IDを含むログは、これに当たり得ると考えて扱います。
Q4. 個人情報保護条例は、今も自治体ごとに定められますか?
令和3年の個人情報保護法の改正後は、地方公共団体の機関にも同法が直接適用されます。条例に定められることは、限られています。
次の事項は、条例で定めることが許容されます。法に委任規定がある事項(開示等請求の手数料など)、条例要配慮個人情報の内容、個人情報ファイル簿とは別の帳簿、不開示情報の範囲、開示請求等の手続、審議会等への諮問などです(個人情報保護委員会ガイドライン(行政機関等編))。
一方、個人情報保護やデータ流通に直接影響を与える事項で法に委任規定がないものは、許容されません。例は、オンライン結合に特別の制限を設ける規定、個人情報の取得を本人からの直接取得に限定する規定です。法と重複する内容の規定も許容されません。条例等で独自の規定がある場合は、法及びガイドラインに加えて、その規定に沿った対応が必要です(同ガイドライン)。
地方公共団体の長が条例を定めたときは、遅滞なく個人情報保護委員会に届け出る必要があり、委員会が公表します(個人情報保護法第167条)。委員会の「条例届出・公表Webサイト」では、届出のあった条例を閲覧でき、新着情報には2026年10月14日の公表(84件)が載っています。個別の自治体の条例の中身は、各自治体の条例をご覧ください。
Q5. 委託先が民間事業者のとき、自治体向けと民間向けのどちらの規律が及びますか?
行政機関等向けと民間事業者向けの規律は別です。民間事業者向けでは、個人データの安全管理措置(第23条)、委託先の監督(第25条)、本人からの開示請求への対応(第33条)が定められています。委託先が個人情報取扱事業者に該当する場合は、委託先は第23条の義務も負います(ガイドライン(行政機関等編))。
行政機関等が個人情報取扱事業者へ業務を委託する場合は、次のように整理されます(Q&A(行政機関等編)A5-5-1)。
委託先にとっての保有個人データに該当すれば、第33条の規律が適用されます。同時に、委託元の行政機関等にとっての保有個人情報に該当すれば、第76条その他に基づく開示請求の対象になります。委託先にとって保有個人データに該当するかは、委託元から開示等を行う権限を付与したか等、個別の事例ごとに判断します。
地方公共団体の機関が行う病院・診療所・大学の運営における個人情報の取扱いは、個人情報取扱事業者による取扱いとみなされます(第58条第2項。適用の範囲は条文による)。
Q6. ガイドラインに従わないと、法違反になりますか?
地方公共団体に適用される部分は、地方公共団体に対する技術的な助言としての性格を有します(ガイドライン(行政機関等編)・事務対応ガイド)。
ただし、「しなければならない」「してはならない」「許容されない」と記述されている事項は、地方公共団体の機関についても、従わなかった場合、法違反と判断される可能性があります(同)。
出典・参考資料
制度や手続きは改定されることがあります。最新の内容は各出典でご確認ください。
- e-Gov法令検索『個人情報の保護に関する法律』(平成15年法律第57号。2026年11月2日施行の版)laws.e-gov.go.jp
- 個人情報保護委員会『法令・ガイドライン等』(ガイドライン(行政機関等編)・事務対応ガイド・Q&A(行政機関等編))ppc.go.jp
- 個人情報保護委員会『個人情報の保護に関する法律についてのガイドライン(行政機関等編)』(令和8年11月一部改正)ppc.go.jp
- 個人情報保護委員会『個人情報の保護に関する法律についての事務対応ガイド(行政機関等向け)』(令和8年11月一部改正)ppc.go.jp
- 個人情報保護委員会『個人情報の保護に関する法律についてのQ&A(行政機関等編)』(令和8年11月更新)ppc.go.jp
- 個人情報保護委員会『条例届出・公表WEBサイト』(2026年10月14日公表)jourei.ppc.go.jp
- 個人情報保護委員会『特定個人情報の適正な取扱いに関するガイドライン(行政機関等編)』(令和7年6月一部改正)ppc.go.jp
- 個人情報保護委員会『特定個人情報の適正な取扱いに関するガイドライン(行政機関等編)』(平成26年12月18日、令和7年6月一部改正)ppc.go.jp
- e-Gov法令検索『電子署名等に係る地方公共団体情報システム機構の認証業務に関する法律』(平成14年法律第153号。2026年6月14日施行の版)laws.e-gov.go.jp
- e-Gov法令検索『行政手続における特定の個人を識別するための番号の利用等に関する法律』(平成25年法律第27号。2026年10月1日施行の版)laws.e-gov.go.jp
- e-Gov法令検索『行政手続における特定の個人を識別するための番号の利用等に関する法律施行令』(平成26年政令第155号。2026年7月10日施行の版)laws.e-gov.go.jp
- 総務省『地方公共団体における情報セキュリティポリシーに関するガイドライン(令和8年3月版)』(平成13年3月30日策定、令和8年3月27日改定)soumu.go.jp
- 総務省『通信ログ保存の在り方に関する報告(案)』(令和8年3月、通信ログ保存の在り方に関するワーキンググループ、資料10-1)soumu.go.jp
- 総務省『地方公共団体における情報セキュリティポリシーに関するガイドラインの改定等に係る検討会』(令和8年3月27日改定)soumu.go.jp
- デジタル庁・総務省『公的個人認証サービス利用のための民間事業者向けガイドライン』第1.8版(令和8年4月改正)soumu.go.jp
- デジタル庁『マイナアプリ・デジタル認証サービス・マイナポータル個人情報保護方針(プライバシーポリシー)』(制定2026年8月25日)services.digital.go.jp
- デジタル庁『マイナアプリ・デジタル認証サービス・マイナポータル利用規約』(2026年8月25日制定、2026年10月1日改訂)services.digital.go.jp
- デジタル庁『行政機関等・民間事業者向け実装ガイドライン』(デジタル認証サービス、更新日2026年8月25日)developers.digital.go.jp
- デジタル庁『デジタル認証サービス/マイナアプリの事前準備契約の申込について』(ページ表示の更新日時2026年8月25日)。添付の『【事業者等向け】デジタル認証サービスAPI利用規約』(制定2024年6月24日、改正2026年8月25日)と『ご紹介資料』v02.0を参照support.aas.digital.go.jp
- デジタル社会推進標準ガイドラインDS-511『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン』(2025年9月30日。対象は国の行政機関の手続)digital.go.jp
- デジタル社会推進実践ガイドブックDS-512『行政手続等での本人確認におけるデジタルアイデンティティの取扱いに関するガイドライン 解説書』(2026年2月24日。Informative)digital.go.jp
- デジタル庁『デジタル社会推進標準ガイドライン』(DS-511最終改定2025年9月30日、DS-512最終改定2026年2月24日)digital.go.jp
関連記事
- 「個人情報の第三者提供とオプトアウト」:同意の取り方・記録・撤回
- 「マイナ認証でログインした住民を、住民IDにどう結び付けるか」:識別子(利用者識別子、発行番号、基本4情報、個人番号)を結び付けの鍵にするときの限定条件
- 「国のデジタル認証サービスか、自前の連携か」:連携方式の選び方や責任分界
- 「パスワード忘れ・なりすましの問い合わせ対策をマイナ認証で見直す」:暗証番号やパスワードの問い合わせとなりすまし
- 「マイナ認証を使えない住民に、何を用意するか」:使えない住民への代替手段
- 「名寄せとは」:既存の利用者データの移行時の委託先管理
- 「行政手続きの多要素認証はどこまで必要か」:保証レベルの判定
- 「署名用電子証明書と利用者証明用電子証明書の違い」:署名用と利用者証明用の違い
- 「年齢確認と資格確認の使い分け」:年齢確認で基本4情報を使う場合
- 「eKYCとは」:用語
- 「自治体の認証基盤を調達するとき、仕様書に書くこと」:調達全般の観点
関連サービス
RinX(リンクス)
本人確認・マイページ・外部連携をひとつの基盤で提供する、自治体向けの統合ID基盤です。